Herramienta Nativia 'read': Acceso a Información Local
La herramienta nativa 'read' permite a un agente OpenClaw acceder al contenido de archivos almacenados localmente en el servidor. Esta capacidad es fundamental para que el agente pueda consultar información existente, procesar datos y responder a solicitudes que dependen de recursos documentales o configuraciones locales. Comprender su operación y sus implicaciones de seguridad es crítico para una implementación robusta.
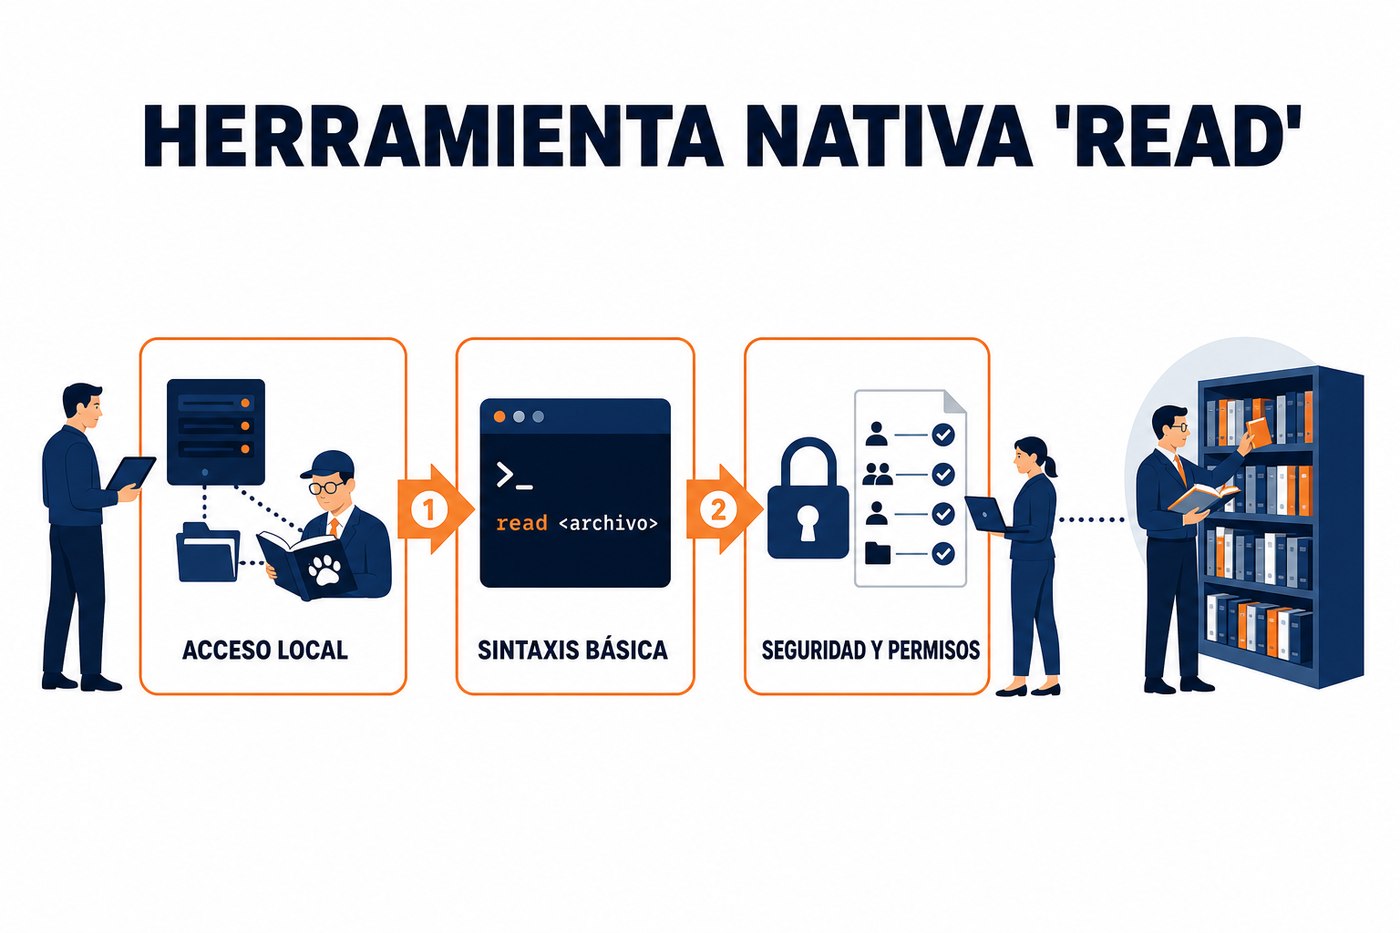
Propósito y Mecanismo de 'read'
La función principal de la herramienta 'read' es proporcionar al agente OpenClaw la capacidad de leer el contenido de archivos dentro del sistema de archivos donde está desplegado. A diferencia de 'exec', que ejecuta comandos, 'read' se enfoca exclusivamente en la extracción de datos textuales o binarios de un archivo especificado por una ruta. Esto es vital para tareas como:
- Consultar configuraciones de aplicaciones o servicios locales.
- Acceder a logs para diagnóstico o análisis.
- Recuperar documentos de referencia o bases de conocimiento almacenadas en formato de texto.
- Procesar archivos de datos estructurados (CSV, JSON, XML) para extraer información relevante.
Cuando el agente recibe una solicitud que requiere información de un archivo local, puede invocar 'read' especificando la ruta del archivo. El resultado de esta operación es el contenido del archivo, que luego el agente puede procesar utilizando sus capacidades de lenguaje o pasarlo a otras herramientas para un análisis más profundo.
Sintaxis y Uso Básico
La invocación de 'read' se realiza internamente por el modelo de lenguaje del agente. Conceptualmente, la herramienta espera un argumento: la ruta al archivo que se desea leer. Aunque la interfaz directa con el modelo no es una línea de comando explícita para el usuario final, el agente interpreta la necesidad de leer un archivo y formula la llamada. Por ejemplo, si el agente necesita leer un archivo de configuración, su pensamiento interno podría representarse como:
{
  "tool": "read",
  "args": {
    "path": "/etc/openclaw/config.json"
  }
}
El resultado de esta operación es una cadena de texto que contiene el contenido completo del archivo. Si el archivo no existe o no se tienen los permisos necesarios, 'read' devolverá un error que el agente puede interpretar para informar al usuario o intentar una estrategia alternativa.
Consideraciones de Seguridad y Permisos
La herramienta 'read' representa un punto de acceso directo al sistema de archivos del servidor. Por lo tanto, las consideraciones de seguridad son primordiales. Un agente mal configurado o comprometido podría utilizar 'read' para acceder a información sensible o confidencial almacenada en el servidor. Para mitigar estos riesgos, se deben aplicar los siguientes principios:
- Principio de Mínimo Privilegio: El usuario del sistema operativo bajo el cual se ejecuta el agente OpenClaw debe tener los permisos de lectura estrictamente necesarios. No debe tener acceso a directorios o archivos que no sean esenciales para su operación.
- Aislamiento de Directorios: Se recomienda confinar al agente a un directorio de trabajo específico mediante mecanismos como chroot o contenedores (Docker), limitando así el alcance de 'read' a una subestructura de directorios controlada.
- Validación de Rutas: Aunque el agente intenta ser inteligente, es crucial que las rutas de archivo solicitadas sean validadas para evitar ataques de path traversal, donde un atacante podría intentar acceder a directorios fuera del alcance intencionado (ej.
../../etc/passwd). Las implementaciones de 'read' deben sanitizar las rutas. - Monitoreo de Acceso: Implementar un monitoreo de los accesos a archivos realizados por el agente puede ayudar a detectar patrones de uso anómalos o intentos de acceso no autorizados.
Nunca ejecute un agente OpenClaw como usuario 'root' ni con permisos de lectura indiscriminados. La exposición a datos sensibles es un riesgo directo y cuantificable en la seguridad de la infraestructura.
Limitaciones y Mejores Prácticas
Aunque 'read' es potente, tiene limitaciones inherentes. Está diseñada para leer archivos completos y no para realizar búsquedas complejas dentro de ellos o procesar grandes volúmenes de datos de manera eficiente. Para estas tareas, el agente debería invocar 'exec' con herramientas de línea de comandos como grep, awk, o jq, o delegar el procesamiento a un servicio externo.
Las mejores prácticas para el uso de 'read' incluyen:
- Documentación Clara: Mantener una documentación interna de los archivos a los que el agente tiene permitido acceder y su propósito.
- Archivos Planos para Contexto: Utilizar archivos de texto plano (Markdown, TXT, JSON, YAML) para almacenar información de contexto o datos de referencia que el agente necesite consultar frecuentemente. Esto es más eficiente que incrustar grandes bloques de texto directamente en el
MEMORY.mdo el prompt. - Actualización Controlada: Asegurarse de que los archivos leídos por el agente se actualicen a través de procesos controlados, como sistemas de control de versiones o scripts automatizados, para mantener la coherencia y evitar la desinformación.
Aplicación Práctica: Preparación de Recursos para el Agente
El lunes, al configurar un nuevo agente OpenClaw, identifique los recursos de información local que el agente necesitará para realizar sus funciones. Esto podría incluir:
- Archivos de configuración: Determine si el agente necesita leer configuraciones de servicios locales (ej.,
/etc/nginx/nginx.conf,/opt/app/config.json). - Documentos de referencia: Si el agente debe responder preguntas sobre procedimientos internos o políticas, almacene estos documentos en un formato de texto plano (Markdown es ideal) en un directorio accesible para el agente.
- Logs de diagnóstico: Si el agente debe ayudar a diagnosticar problemas, asegúrese de que tenga permisos de lectura sobre los archivos de log relevantes (ej.,
/var/log/syslog,/var/log/apache2/error.log). - Cree un directorio específico: Designe un directorio (ej.,
/opt/openclaw/data/) donde el agente pueda acceder a archivos propios o de referencia. Configure los permisos de lectura de este directorio y de sus contenidos de manera restrictiva, concediendo solo acceso al usuario del sistema operativo bajo el cual se ejecuta el agente. Verifique que el agente no pueda leer archivos fuera de este directorio mediante pruebas de acceso a rutas prohibidas.
Esta preparación asegura que el agente tenga la información necesaria para operar, minimizando al mismo tiempo la superficie de ataque potencial.
There are no comments for now.
to be the first to leave a comment.