Introducción a n8n en Producción: Arquitectura y Despliegue
Esta lección aborda la arquitectura esencial y las opciones de despliegue self-hosted de n8n para entornos de producción. Se explica cómo configurar los componentes fundamentales para asegurar escalabilidad, fiabilidad y mantenimiento, sentando las bases para una operación robusta.
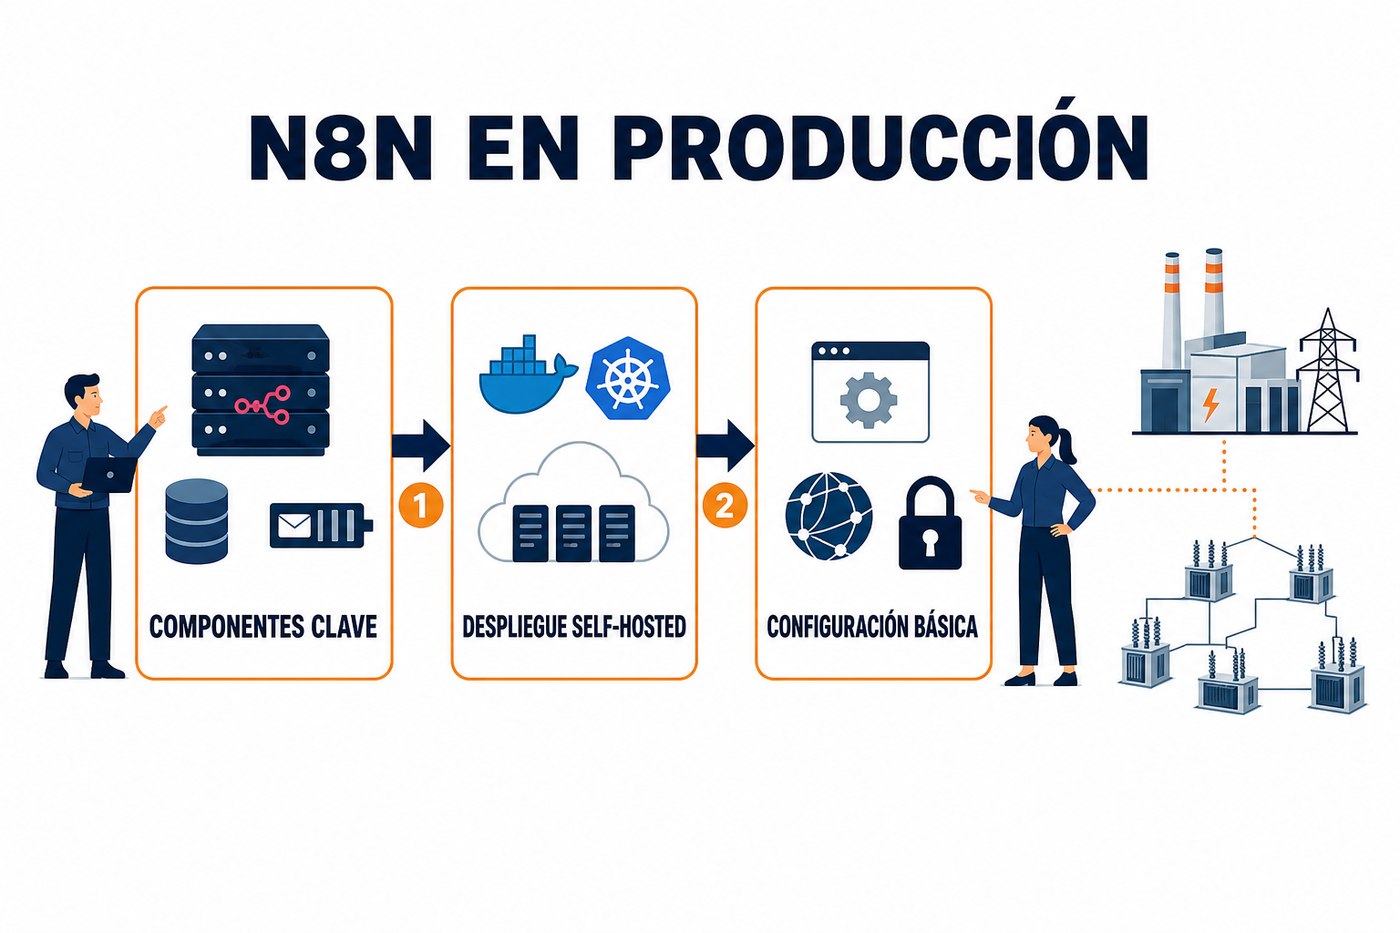
Componentes Fundamentales de n8n en Producción
Una implementación de n8n en producción requiere más que solo el binario principal. La arquitectura debe considerar la persistencia de datos, la ejecución concurrente y el acceso seguro. Los componentes clave son:
- n8n Core: El motor principal que ejecuta los workflows. En producción, este componente debe ser capaz de escalar horizontalmente y operar de forma resiliente.
- Base de Datos: Almacena la configuración de los workflows, credenciales, usuarios y, críticamente, los registros de ejecución. PostgreSQL es la opción recomendada y más robusta para producción.
- Redis: Esencial para el modo "Queue Mode", que permite la ejecución de workflows en paralelo y distribuye la carga entre múltiples workers. Actúa como un broker de mensajes y caché.
- Reverse Proxy/Load Balancer: Gestiona el tráfico entrante, distribuye las solicitudes a las instancias de n8n y maneja la terminación SSL/TLS. Nginx o Apache son opciones comunes.
- Almacenamiento de Archivos (Opcional pero Recomendado): Para logs de ejecución más detallados o archivos generados por workflows que excedan los límites de la base de datos. Puede ser un sistema de archivos local compartido (NFS) o almacenamiento en la nube (S3-compatible).
Opciones de Despliegue Self-Hosted
El despliegue self-hosted de n8n ofrece control total sobre la infraestructura y los datos. Las opciones principales varían en complejidad y capacidad de escala.
- Máquina Virtual (VM) o Servidor Dedicado: Es la opción más sencilla para empezar. Se instala n8n, la base de datos y Redis directamente en el sistema operativo. Adecuado para cargas de trabajo moderadas y equipos con experiencia en administración de sistemas. Requiere configuración manual de la alta disponibilidad y escalabilidad.
- Docker Compose: Empaqueta n8n y sus dependencias (base de datos, Redis) en contenedores Docker. Facilita la portabilidad, el despliegue consistente y la gestión de versiones. Es un paso intermedio hacia la orquestación y es ideal para entornos de desarrollo y producción de tamaño pequeño a mediano. Permite escalar componentes individuales de forma más ágil.
- Kubernetes (K8s): La opción más robusta para entornos de alta disponibilidad y escalabilidad. Orquesta contenedores Docker, gestiona la auto-recuperación, el escalado automático y los despliegues sin interrupciones. Requiere un conocimiento profundo de Kubernetes y una infraestructura de clúster. Es la elección para cargas de trabajo críticas y un gran volumen de ejecuciones.
La elección del método de despliegue debe basarse en el volumen esperado de ejecuciones, los requisitos de alta disponibilidad y la experiencia del equipo de operaciones. Empezar con Docker Compose para luego migrar a Kubernetes es una ruta común y viable.
Configuración Básica de Entorno
Independientemente del método de despliegue, n8n requiere ciertas variables de entorno para operar correctamente en producción. Estas variables controlan la conexión a la base de datos, el modo de operación y la seguridad.
N8N_HOST: Dominio o IP donde n8n es accesible. Fundamental para la generación correcta de URLs en los webhooks.N8N_PORT: Puerto en el que n8n escucha. Por defecto es 5678.DB_TYPE: Tipo de base de datos. En producción, siemprepostgresdb.DB_POSTGRES_HOST,DB_POSTGRES_PORT,DB_POSTGRES_DATABASE,DB_POSTGRES_USER,DB_POSTGRES_PASSWORD: Credenciales y detalles de conexión a la base de datos PostgreSQL.WEBHOOK_URL: URL pública completa que n8n debe usar para generar URLs de webhook. Crucial si n8n está detrás de un proxy inverso.N8N_ENCRYPTION_KEY: Clave de cifrado para credenciales y datos sensibles. Debe ser una cadena aleatoria y segura, generada una sola vez y mantenida en secreto.GENERIC_TIMEZONE: Zona horaria para la interfaz de usuario y la ejecución de workflows. Ejemplo:America/Mexico_City.
Ejemplo de variables de entorno para un archivo .env (Docker Compose):
N8N_HOST=n8n.ejemplo.com
N8N_PORT=443
WEBHOOK_URL=https://n8n.ejemplo.com/

DB_TYPE=postgresdb
DB_POSTGRES_HOST=db.ejemplo.com
DB_POSTGRES_PORT=5432
DB_POSTGRES_DATABASE=n8n_prod
DB_POSTGRES_USER=n8n_user
DB_POSTGRES_PASSWORD=SuContrasenaSeguraAqui

N8N_ENCRYPTION_KEY=UnaClaveMuyLargaYAleatoriaParaCifrado
GENERIC_TIMEZONE=America/Mexico_City

# Configuraciones para Queue Mode (se verá en lecciones posteriores)
QUEUE_HEALTH_CHECK_ACTIVE=true
QUEUE_BULL_REDIS_HOST=redis.ejemplo.com
QUEUE_BULL_REDIS_PORT=6379
Consideraciones de Red y Acceso
El acceso a n8n en producción debe ser controlado y seguro. Esto implica configurar un proxy inverso y reglas de firewall adecuadas.
- Proxy Inverso: Nginx o Apache son recomendados para:
- Terminación SSL/TLS: Cifrar el tráfico entre el cliente y n8n.
- Balanceo de Carga: Distribuir el tráfico entre múltiples instancias de n8n (cuando se escala).
- Rutas Personalizadas: Redirigir el tráfico a los puertos internos de n8n.
- Autenticación Adicional: Añadir una capa de autenticación antes de que el tráfico llegue a n8n, si es necesario.
- Firewall: Restringir el acceso al puerto de n8n (generalmente 443 para HTTPS) solo a las IPs necesarias. Los puertos de la base de datos (5432) y Redis (6379) deben ser accesibles únicamente desde las instancias de n8n y no desde la red pública.
Aplicación Práctica: Preparación del Entorno Inicial
Para el lunes, identifique el método de despliegue inicial que utilizará para n8n en producción (VM, Docker Compose o K8s). Luego, realice lo siguiente:
- Provisión de Servidor: Asegure un servidor o máquina virtual con los recursos mínimos necesarios (2 vCPU, 4GB RAM, 50GB SSD) y el sistema operativo de su elección (Ubuntu Server LTS es una opción común).
- Instalación de Dependencias: Instale Docker y Docker Compose si opta por esta ruta. Si usa una VM, instale PostgreSQL y Redis (o prepare sus instancias gestionadas).
- Generación de Clave de Cifrado: Genere una clave de cifrado segura para
N8N_ENCRYPTION_KEY. Use un generador de contraseñas o un comando comoopenssl rand -base64 32. Almacénela de forma segura. - Definición de Variables de Entorno: Cree un archivo
.envcon las variables de entorno básicas (N8N_HOST,WEBHOOK_URL,DB_TYPE, etc.) y los placeholders para las credenciales de la base de datos y Redis. No las configure con valores reales aún, pero tenga la estructura lista.
There are no comments for now.
to be the first to leave a comment.