Segmentación de red y políticas por zona en FortiGate
Segmentación de red y políticas por zona en FortiGate
La segmentación en FortiGate divide la red en zonas y aplica políticas específicas a cada una. Así se reduce la superficie de ataque y se contiene el movimiento lateral ante una brecha.

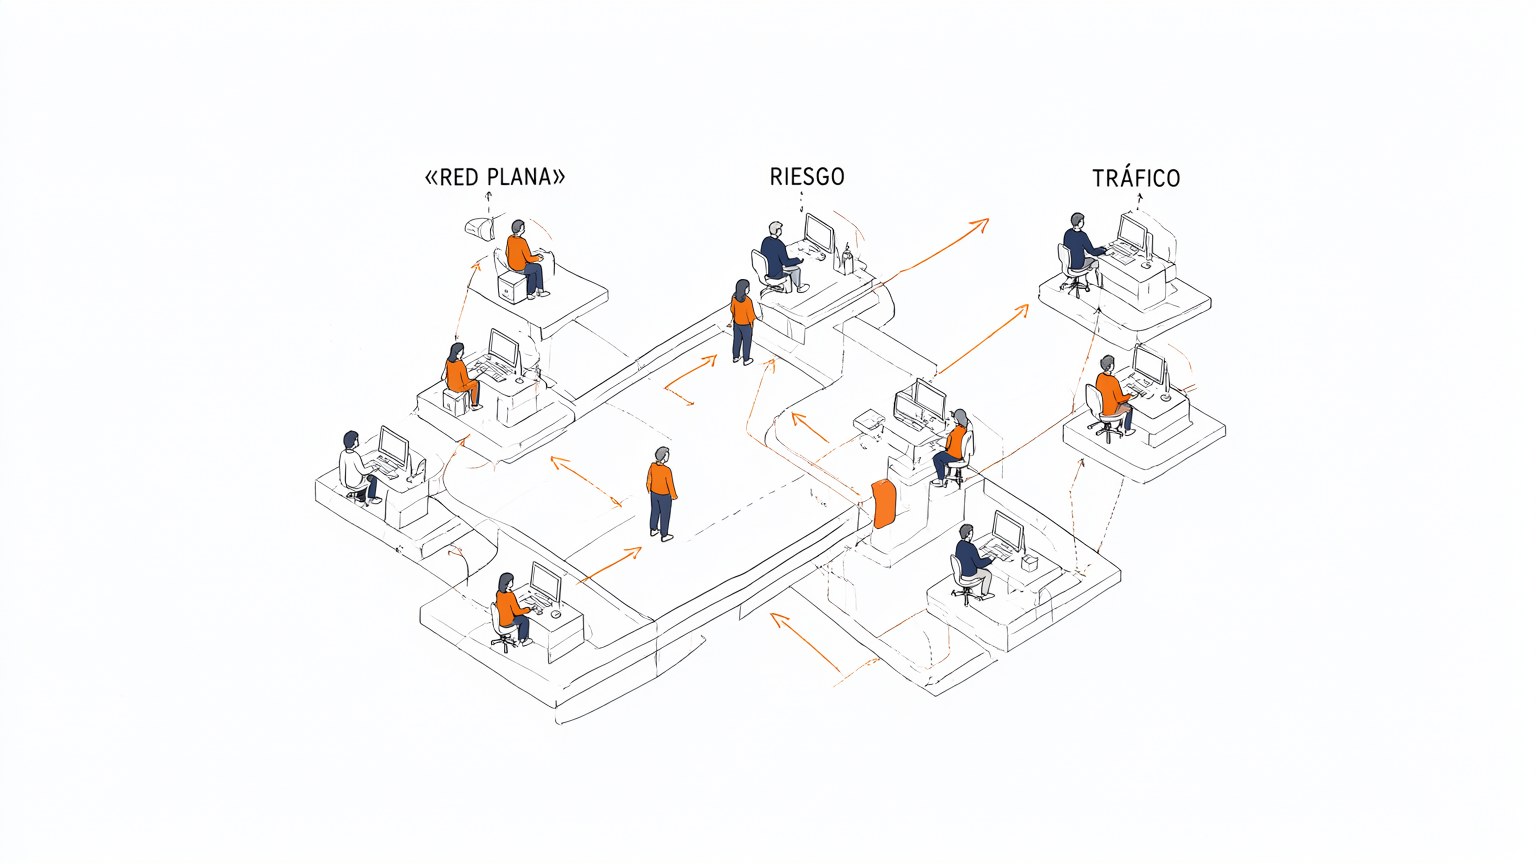
Red plana sin control
Escritorios, servidores y dispositivos comparten un mismo dominio sin barreras internas. Cualquier equipo comprometido alcanza a los demás sin restricción. Este diseño amplifica el impacto de un incidente y dificulta rastrear el origen del tráfico malicioso.
Segmentos lógicos separados
La red se divide en subredes con fronteras claras entre usuarios, servidores e invitados. Cada segmento define su propio perímetro y solo cruza tráfico autorizado. FortiGate inspecciona ese tránsito y aplica las políticas de la zona correspondiente.

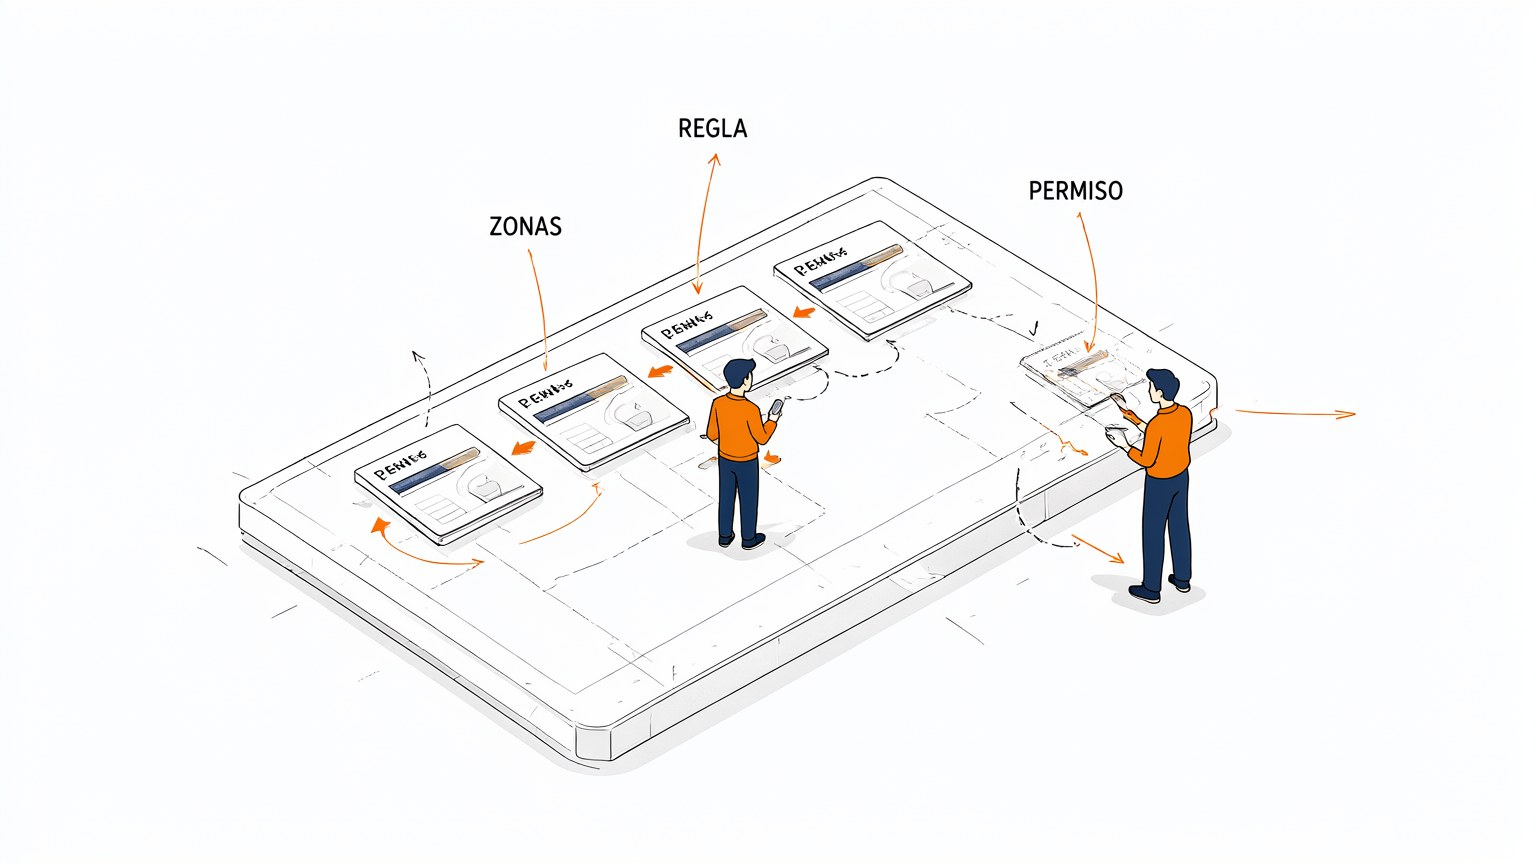
Zonas y políticas
El administrador agrupa interfaces en zonas de seguridad y asigna políticas por zona, no por puerto. Una regla cubre todos los miembros de la zona y simplifica el mantenimiento. El principio de mínimo privilegio se vuelve operativo y auditable.
Contención del intruso
Un atacante que entra por un segmento queda bloqueado dentro de él. Las políticas entre zonas impiden el salto hacia servidores o datos sensibles. La contención limita el daño mientras el equipo responde al incidente.

Fabricantes y plataformas
FortiGate aplica la segmentación en el firewall y FortiManager centraliza políticas y zonas en todos los equipos. La coherencia entre sitios evita reglas divergentes. Escala la operación sin perder control ni trazabilidad.
There are no comments for now.
to be the first to leave a comment.