Objetos de política: Direcciones, servicios y grupos
Objetos de política: Direcciones, servicios y grupos
Las políticas de FortiGate no usan direcciones IP ni puertos directamente: requieren objetos que encapsulan esos detalles. Aprende a crear y gestionar objetos de dirección, servicio y grupos para políticas de firewall ordenadas y robustas.
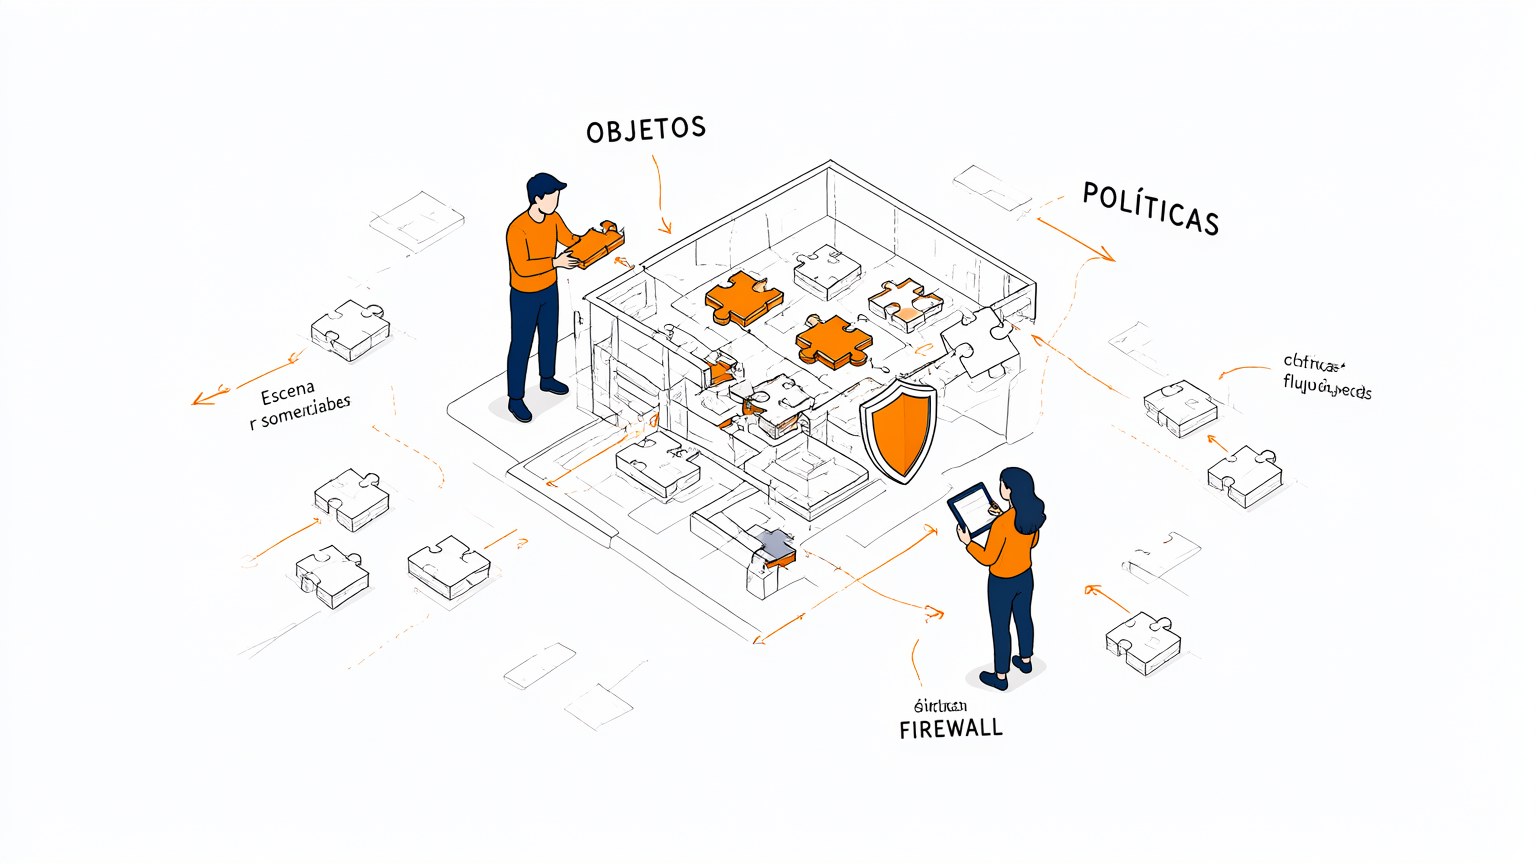
Objetos en lugar de IP
Cada dirección IP o subred se define una sola vez como objeto de dirección y se reutiliza en todas las políticas. Así, un cambio de IP se actualiza en un solo lugar y no en decenas de reglas dispersas. La política referencia el objeto, no el valor literal.
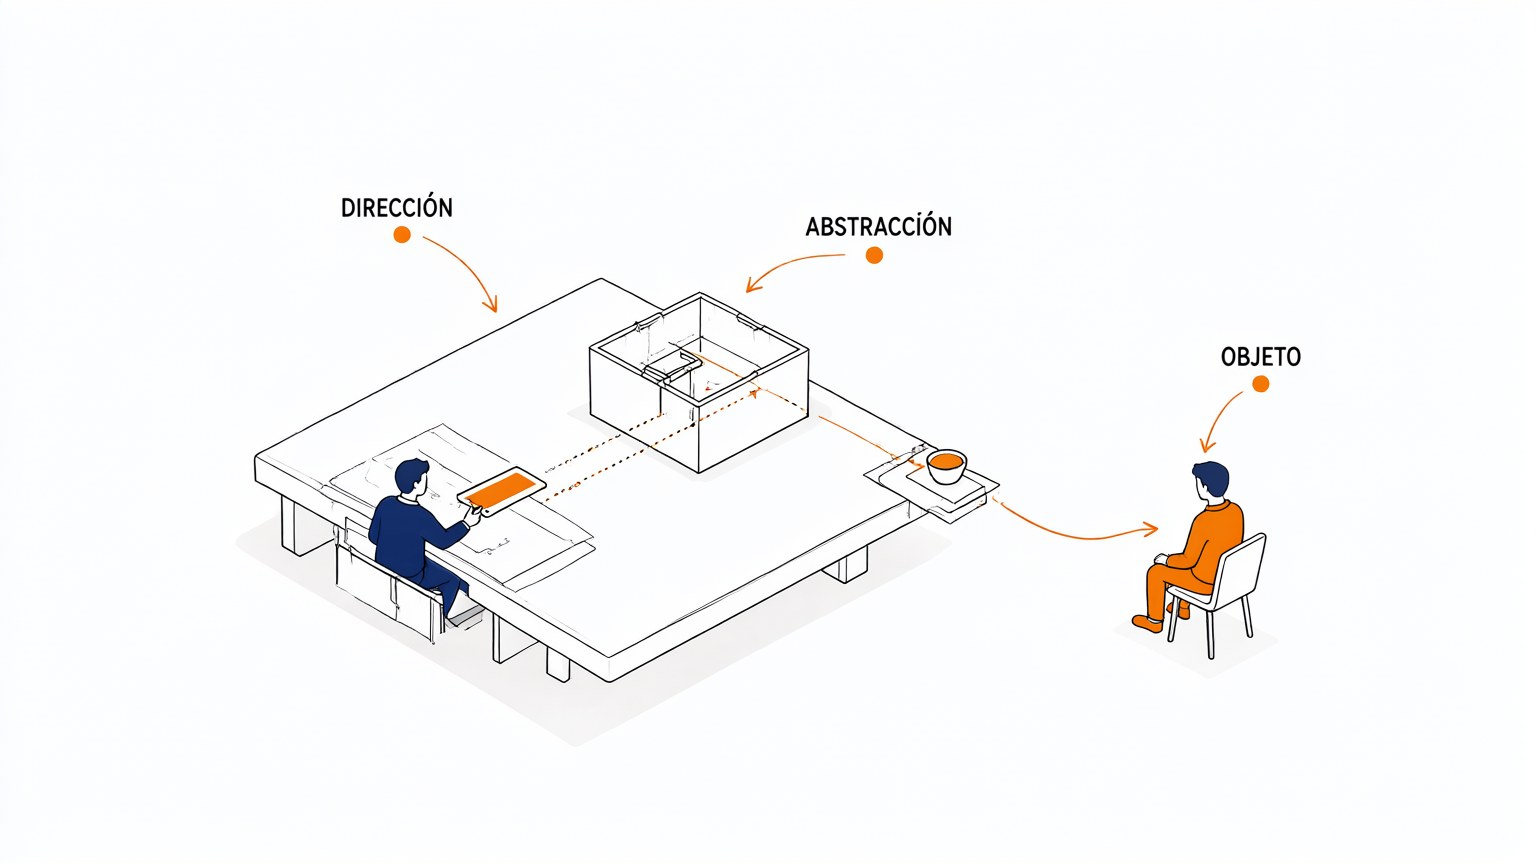
Servicios y puertos
Los objetos de servicio agrupan protocolo y puerto, como TCP/443 para HTTPS, y sustituyen valores escritos a mano en cada regla. FortiOS incluye servicios predefinidos y permite crear los personalizados que la operación requiera. La política queda legible y consistente.

Direcciones y servicios ordenados
Conviene nombrar los objetos con una convención clara que indique sitio, función o aplicación. Un inventario ordenado evita duplicados y facilita auditorías y revisiones de reglas. La documentación del objeto complementa el nombre y reduce ambigüedad.

Grupos que simplifican
Un grupo reúne varios objetos de dirección o de servicio bajo un solo nombre. Al referenciar el grupo en una política, agregar o quitar miembros no obliga a editar la regla. Esto simplifica el mantenimiento y mantiene el conjunto de políticas compacto.

Grupos dentro de políticas
La política de seguridad selecciona grupos de direcciones de origen y destino y grupos de servicio. Verifica que los objetos existan y estén vigentes antes de asociarlos a una regla en producción. El orden y la claridad de los grupos determinan la legibilidad de toda la política.
No hay comentarios por ahora.
para ser el primero en comentar.