Revisión humana del código generado por Codex
La revisión humana es un paso crítico e insustituible en el ciclo de desarrollo asistido por Codex. Asegura que el código generado no solo sea funcional, sino también seguro, eficiente y alineado con los estándares de INT. Este proceso detecta inconsistencias que las herramientas automatizadas podrían pasar por alto.
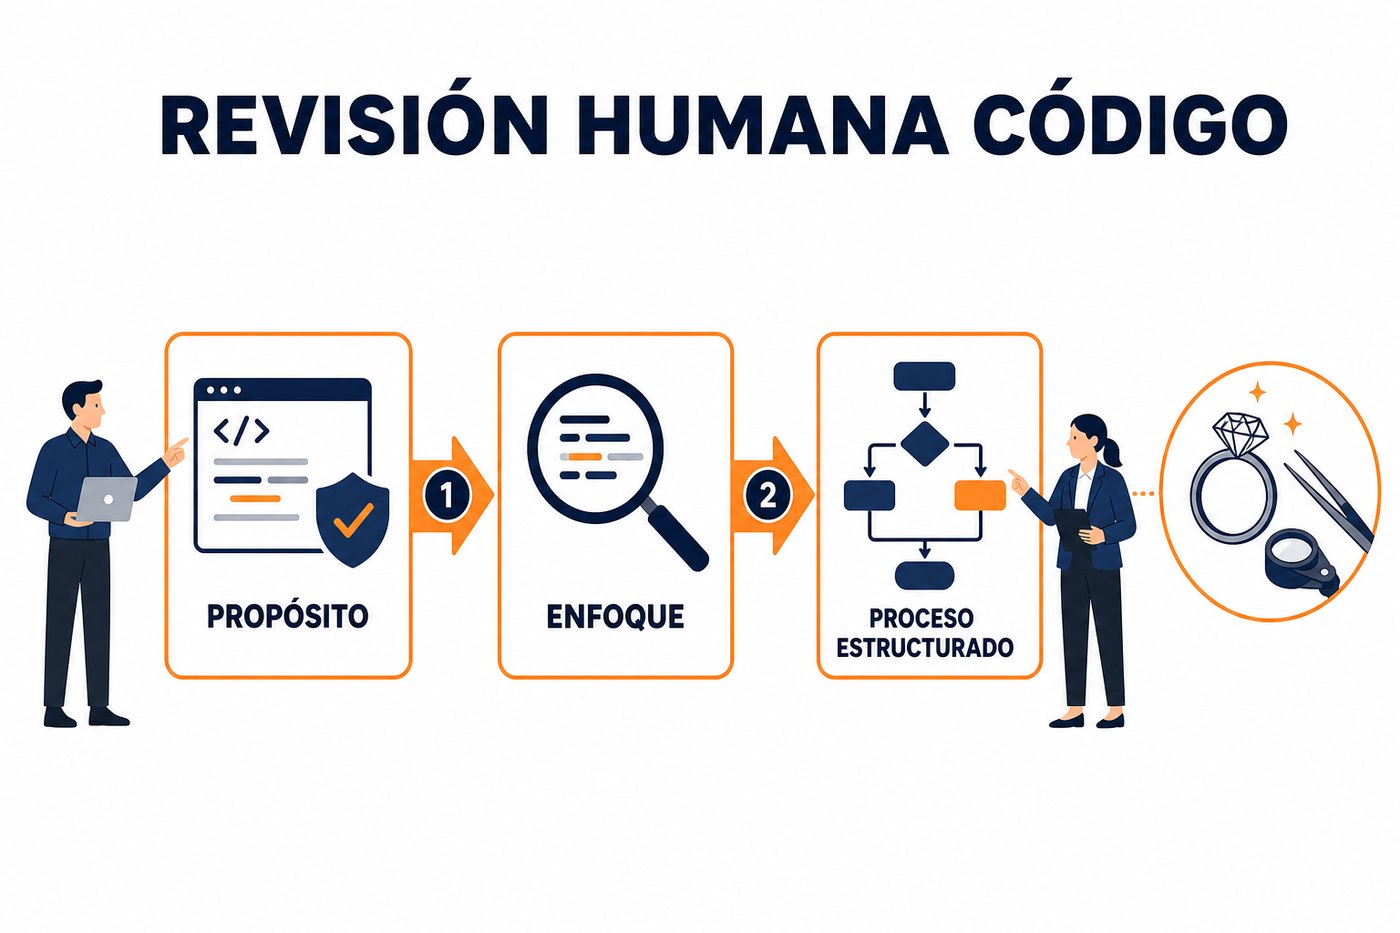
Propósito de la revisión manual
Codex es una herramienta de asistencia, no un reemplazo del ingeniero. Su salida puede ser sintácticamente correcta y funcional para casos de prueba básicos, pero puede contener errores lógicos sutiles, ineficiencias o vulnerabilidades de seguridad que requieren el juicio humano. La revisión manual valida la integridad y robustez del código en el contexto completo del proyecto y los requisitos operativos de INT.
Enfoque de la revisión: más allá de la sintaxis
Al revisar código generado, el enfoque debe ir más allá de la corrección sintáctica, que Codex suele manejar bien. Los puntos clave a evaluar son:
- Lógica de negocio: ¿El código cumple exactamente con el requisito funcional? ¿Maneja los casos de borde (edge cases) y excepciones de manera adecuada? Codex puede inferir patrones, pero no comprende la intención operativa completa sin una especificación explícita y detallada.
- Eficiencia y rendimiento: ¿La solución propuesta es la más eficiente en términos de uso de recursos (CPU, memoria, I/O)? Codex podría generar algoritmos subóptimos o estructuras de datos inadecuadas para grandes volúmenes de datos o alta concurrencia.
- Seguridad: ¿Existen vulnerabilidades potenciales como inyección SQL, XSS, exposición de datos sensibles, manejo inadecuado de autenticación/autorización o fallos en la validación de entradas? Codex no es un auditor de seguridad.
- Estándares de codificación y estilo: ¿El código se adhiere a las guías de estilo de INT (nomenclatura, formato, comentarios, estructura)? Aunque Codex puede ser dirigido con ejemplos, puede desviarse si el contexto es ambiguo o el estándar no está explícitamente en el prompt.
- Mantenibilidad y legibilidad: ¿Es el código fácil de entender y mantener por otro ingeniero? ¿Los comentarios son claros y útiles? ¿La estructura es modular y extensible?
- Manejo de errores: ¿Se gestionan adecuadamente los errores y excepciones? ¿Se registran los eventos relevantes para depuración y monitoreo operativo?
No asuma que el código generado por una IA es intrínsecamente 'mejor' o 'más seguro' que el código escrito manualmente. La IA replica patrones y puede introducir vulnerabilidades o ineficiencias si los datos de entrenamiento contenían tales ejemplos o si el prompt no fue lo suficientemente restrictivo.
Proceso de revisión estructurado
- Contextualización: Antes de revisar, comprenda el requisito original, el prompt utilizado para generar el código y el contexto del repositorio. Esto proporciona el marco para evaluar la pertinencia de la solución.
- Revisión línea por línea: Examine el código de forma detallada, prestando atención a los puntos mencionados anteriormente (lógica, eficiencia, seguridad, estándares).
- Ejecución y pruebas: No confíe solo en la lectura. Ejecute el código con pruebas unitarias y de integración, incluyendo casos de prueba negativos y de borde, para verificar su comportamiento en tiempo de ejecución. Esto es especialmente crítico para la lógica de negocio.
- Análisis estático de código: Utilice herramientas de análisis estático (linters, SAST) como complemento. Aunque no reemplazan la revisión humana, pueden identificar patrones comunes de error o violaciones de estilo que Codex pudo haber introducido o que el prompt no evitó.
- Documentación y comentarios: Verifique que el código esté adecuadamente comentado y que la documentación asociada (si aplica) sea precisa y esté actualizada. Codex puede generar comentarios, pero su calidad y relevancia deben ser validadas.
Integración con el control de versiones
El código generado por Codex debe pasar por el mismo flujo de control de versiones y revisión de pares (peer review) que el código escrito manualmente. Esto implica:
- Crear una rama específica para el desarrollo asistido.
- Realizar commits incrementales y descriptivos.
- Abrir una solicitud de extracción (pull request) o revisión de código.
- Permitir que otros ingenieros revisen y aprueben los cambios antes de fusionarlos en la rama principal. La etiqueta 'generado por IA' puede ser útil en la descripción del pull request para indicar el origen del código.
Aplicación práctica: El lunes por la mañana
Cuando trabaje el lunes con código generado por Codex:
- No acepte ciegamente el código. Considere cada línea como si la hubiera escrito un colega júnior que necesita orientación. Su rol es el de un revisor senior.
- Priorice la seguridad. Antes de cualquier otra cosa, escanee el código en busca de patrones comunes de vulnerabilidad, especialmente si maneja datos de entrada de usuario o interacciones con bases de datos/APIs externas.
- Valide la lógica de negocio. Ejecute el código con sus propios casos de prueba, no solo los que Codex pueda haber sugerido. Piense en los escenarios negativos y los límites del sistema.
- Incorpore la revisión de pares. Abra un pull request para el código generado. Pida a un colega que lo revise, explicando qué parte fue generada por Codex y cuál fue su contribución humana. Esto distribuye la responsabilidad y mejora la calidad.
No hay comentarios por ahora.
para ser el primero en comentar.