Gestión de Credenciales y Accesos Seguros
La gestión de credenciales y accesos es crítica para la seguridad operativa de OpenClaw. Esta lección aborda cómo OpenClaw maneja de forma segura las credenciales y cómo se implementan los controles de acceso para agentes y tareas, minimizando riesgos y asegurando la integridad de las operaciones automatizadas.
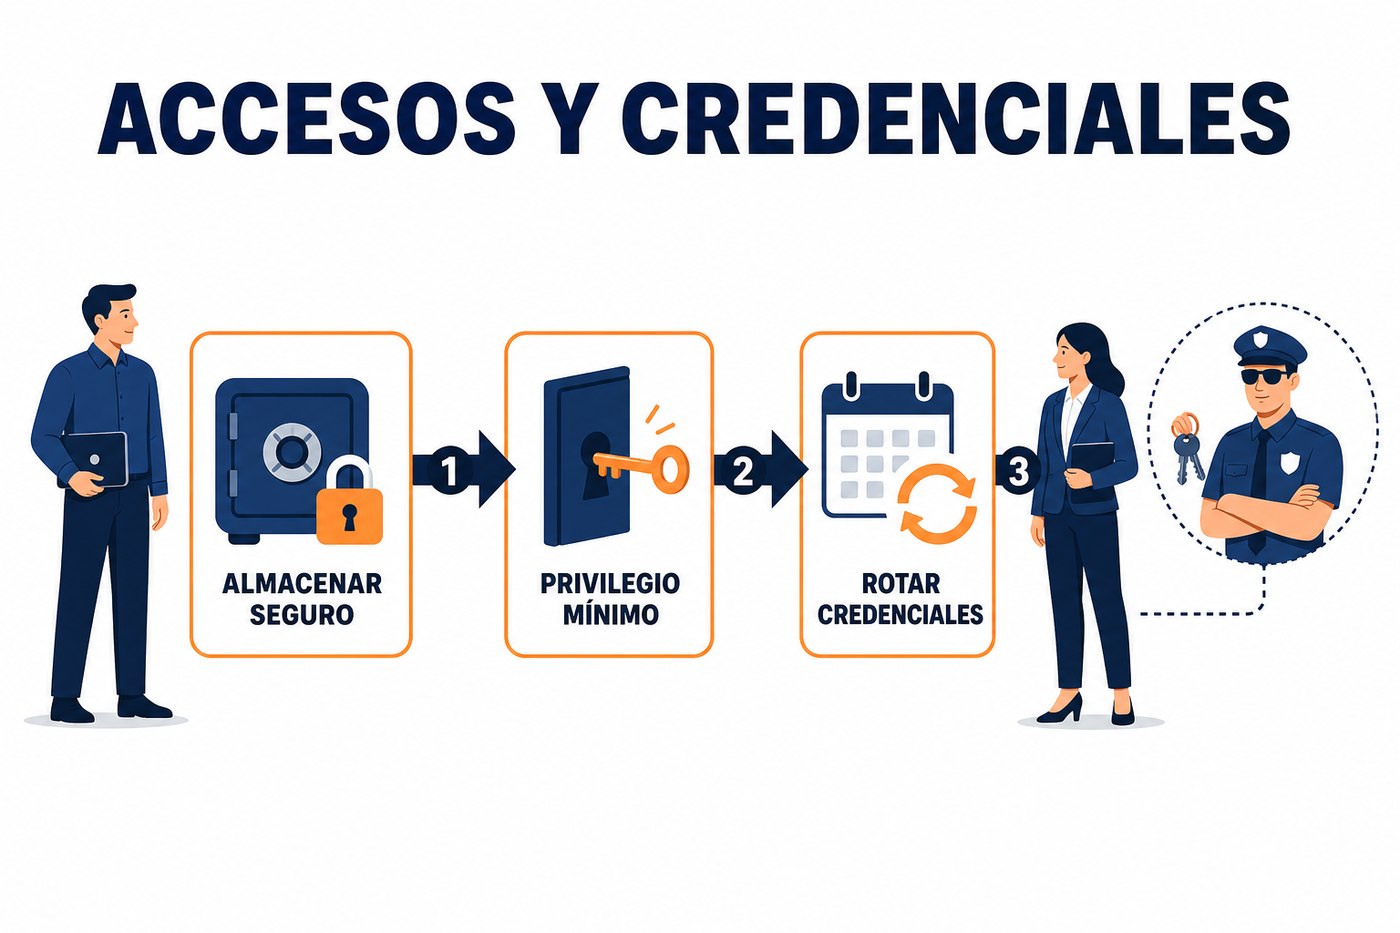
Almacenamiento Seguro de Credenciales en OpenClaw
OpenClaw proporciona un mecanismo centralizado para almacenar credenciales (claves API, contraseñas de bases de datos, tokens de acceso) que los agentes y tareas necesitan para interactuar con sistemas externos. Este almacenamiento se implementa mediante un módulo de bóveda de secretos integrado, diseñado para proteger la información sensible contra accesos no autorizados.
Las credenciales se cifran en reposo utilizando algoritmos estándar de la industria. La clave de cifrado maestra se gestiona externamente o se deriva de un sistema de gestión de claves (KMS) configurado por el usuario. Es fundamental que esta clave maestra sea protegida con los más altos estándares de seguridad de infraestructura.
- Cifrado en reposo: Todas las credenciales almacenadas en la bóveda de OpenClaw están cifradas en el disco.
- Cifrado en tránsito: La comunicación entre agentes y la bóveda de secretos utiliza TLS para proteger las credenciales durante la transferencia.
- Rotación de claves: OpenClaw soporta la rotación programada de claves maestras y credenciales individuales para reducir la ventana de exposición en caso de una brecha.
- Auditoría de acceso: Cada intento de acceso a una credencial se registra en las bitácoras del sistema para trazabilidad y cumplimiento.
Principios de Mínimo Privilegio y Separación de Deberes
La implementación de la seguridad en OpenClaw se basa en los principios de mínimo privilegio y separación de deberes. Esto significa que a cada agente y tarea se le otorgan solo los permisos mínimos necesarios para realizar su función específica, y las responsabilidades críticas se dividen entre diferentes roles para evitar que un solo punto de compromiso ponga en riesgo todo el sistema.
El control de acceso en OpenClaw se maneja a través de Roles Basados en Atributos (ABAC) o Roles Basados en Roles (RBAC), dependiendo de la configuración de la instancia. Se recomienda ABAC para entornos complejos que requieren granularidad fina en los permisos.
No se deben reutilizar credenciales entre diferentes tareas o agentes, incluso si acceden al mismo sistema. Cada componente debe tener sus propias credenciales, o credenciales derivadas con permisos específicos, para facilitar la revocación y la auditoría granular.
Configuración de Políticas de Acceso para Tareas y Agentes
Para asignar credenciales a tareas y agentes, se definen políticas de acceso que especifican qué credenciales puede usar una tarea o un agente particular. Estas políticas se aplican en el momento de la ejecución y son evaluadas por el motor de seguridad de OpenClaw.
El proceso general para configurar el acceso seguro es el siguiente:
- Crear y almacenar credenciales: Utilice la CLI de OpenClaw o la interfaz de administración para ingresar las credenciales en la bóveda de secretos. Por ejemplo:
openclaw secrets add --name db_prod_rw --value "password123" --type password - Definir políticas de acceso: Cree políticas que especifiquen qué tareas o agentes pueden acceder a qué secretos. Las políticas pueden basarse en etiquetas de tareas, IDs de agentes o grupos de agentes.
- Asociar políticas a tareas/agentes: Aplique las políticas a las definiciones de tareas o a las configuraciones de agentes. Esto se hace típicamente en el archivo de configuración de la tarea o a través de la API de gestión de agentes.
- Auditar y monitorear: Revise regularmente las bitácoras de acceso a credenciales para detectar patrones anómalos o intentos de acceso no autorizados.
task_name: "ejemplo_acceso_db"
  agent_group: "db_agents"
  secrets_required:
    - "db_prod_rw"
    - "api_key_externa"
  script: |
    # Código que utiliza las credenciales para conectar a la DB
En este ejemplo, la tarea ejemplo_acceso_db declara que requiere acceso a los secretos db_prod_rw y api_key_externa. OpenClaw se encarga de inyectar estas credenciales de forma segura en el entorno de ejecución de la tarea, sin exponerlas directamente en el código o en variables de entorno no protegidas.
Rotación de Credenciales y Gestión de Ciclo de Vida
La rotación regular de credenciales es una práctica de seguridad esencial. OpenClaw facilita la rotación de credenciales de dos maneras:
- Rotación manual: Un administrador puede actualizar una credencial en la bóveda de secretos. Una vez actualizada, todas las tareas y agentes que dependan de esa credencial obtendrán automáticamente el nuevo valor en su siguiente ejecución o ciclo de refresh.
- Rotación programada: Para ciertos tipos de credenciales (ej. claves API generadas por OpenClaw para sistemas externos), se puede configurar una política de rotación automática que regenere y actualice la credencial a intervalos definidos.
Es crucial coordinar la rotación de credenciales con los sistemas externos para evitar interrupciones. Por ejemplo, si se rota una contraseña de base de datos, esta debe ser actualizada tanto en OpenClaw como en el servidor de base de datos correspondiente.
Auditoría y Trazabilidad de Acceso a Credenciales
Cada acceso a una credencial almacenada en OpenClaw se registra en el subsistema de auditoría. Estos registros incluyen:
- Identificador de la credencial: Nombre o ID del secreto accedido.
- Identificador del solicitante: ID del agente o tarea que solicitó la credencial.
- Timestamp: Fecha y hora exacta del acceso.
- Resultado: Si el acceso fue exitoso o fallido.
- Contexto: Información adicional sobre la ejecución de la tarea o el agente.
Estos registros son inmutables y se pueden exportar a sistemas SIEM (Security Information and Event Management) para análisis centralizado y detección de anomalías. La revisión periódica de estos logs es un componente crítico de la postura de seguridad.
Aplicación Práctica: Implementación de Credenciales Seguras
Para el lunes, identifique una tarea crítica en su entorno de OpenClaw que actualmente utilice credenciales codificadas o almacenadas en archivos no protegidos. Su objetivo es migrar esas credenciales a la bóveda de secretos de OpenClaw.
- Paso 1: Identifique las credenciales necesarias para la tarea. Determine su tipo (contraseña, API Key, token OAuth, etc.).
- Paso 2: Utilice la CLI de OpenClaw para añadir estas credenciales a la bóveda de secretos. Asigne nombres descriptivos y asegúrese de que la clave maestra de cifrado esté configurada y protegida.
- Paso 3: Modifique la definición de la tarea para que declare los secretos requeridos en su sección
secrets_required. Elimine cualquier referencia a las credenciales codificadas o archivos de configuración locales. - Paso 4: Ejecute la tarea en un entorno de pruebas y verifique que las credenciales se inyectan correctamente y que la tarea se ejecuta sin errores de autenticación.
- Paso 5: Revise los logs de auditoría de OpenClaw para confirmar que el acceso a las credenciales fue registrado y autorizado por la tarea.
There are no comments for now.
to be the first to leave a comment.