Gestión de Múltiples Instancias de Agentes
La gestión de múltiples instancias de agentes OpenClaw permite escalabilidad y resiliencia en la automatización. Esta lección cubre el despliegue de agentes en diversos nodos, su configuración para operación coordinada y las consideraciones para mantener la integridad y eficiencia del sistema distribuido.
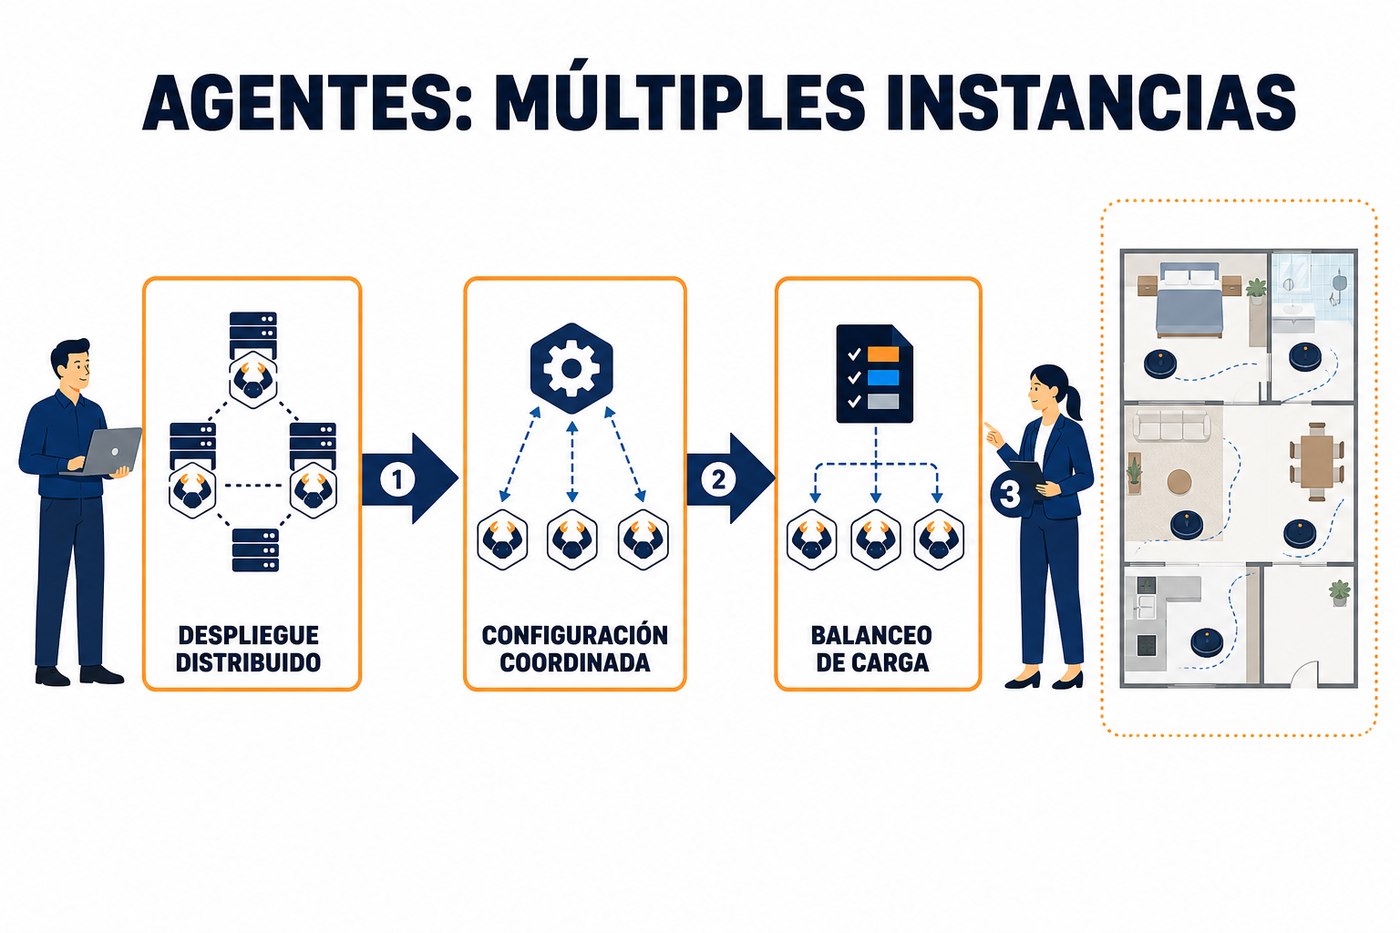
Arquitectura Distribuida de Agentes
OpenClaw soporta una arquitectura distribuida donde múltiples agentes operan en diferentes nodos físicos o virtuales. Cada agente es una instancia independiente que se registra con un servidor central (el Control Plane) o un broker de mensajes. Esta distribución permite balancear la carga de trabajo, aislar fallos y ejecutar tareas cerca de los recursos que necesitan, reduciendo latencia y consumo de ancho de banda en redes extensas.
La comunicación entre el Control Plane y los agentes se establece típicamente mediante protocolos seguros como TLS, sobre puertos TCP predefinidos. Es crucial asegurar que las reglas de firewall permitan esta comunicación bidireccional.
Despliegue de Instancias Adicionales
Para desplegar una nueva instancia de agente OpenClaw, se sigue un proceso similar al de la configuración inicial, pero con atención a la identidad y conectividad. Cada agente debe tener una configuración única que lo identifique dentro del ecosistema OpenClaw.
- Preparación del Nodo: Asegurar que el nuevo servidor o máquina virtual cumpla con los requisitos mínimos de hardware y software (sistema operativo, dependencias, etc.).
- Instalación del Agente: Descargar e instalar el paquete del agente OpenClaw. La instalación puede variar según el sistema operativo (ej.
apt,yum, binario). - Configuración Inicial: Crear el archivo de configuración del agente (ej.
agent.confo variables de entorno). Los parámetros clave incluyen la dirección del Control Plane, el puerto de comunicación, el ID único del agente y las credenciales de autenticación. - Registro con el Control Plane: El agente debe autenticarse y registrarse con el Control Plane. Esto puede requerir un token de registro o un par de claves API generado previamente en el Control Plane.
- Verificación de Conectividad: Una vez iniciado el agente, verificar que aparece como 'activo' o 'conectado' en la interfaz de gestión del Control Plane. Revisar los logs del agente para detectar errores de conexión.
Asigna un ID de agente que refleje su ubicación o función (ej. agente-cdmx-datacenter1, agente-sucursal-merida-prod). Esto facilita la trazabilidad y la asignación de tareas específicas.
Configuración de Comunicación y Coordinación
La coordinación entre agentes se maneja principalmente a través del Control Plane. Las tareas se asignan a agentes específicos o a grupos de agentes basándose en criterios como capacidades, etiquetas o ubicación. Los agentes no se comunican directamente entre sí para la ejecución de tareas distribuidas; el Control Plane orquesta el flujo.
Aspectos clave de la configuración de comunicación:
- Dirección del Control Plane: Configurar el parámetro
control_plane_addresscon la IP o FQDN del servidor central. Usar un FQDN es preferible para flexibilidad y certificados TLS. - Puertos: Asegurar que el puerto de comunicación (ej. 443, 8080) esté abierto en ambos sentidos entre el agente y el Control Plane.
- Certificados TLS: Para comunicaciones seguras, cada agente debe confiar en el certificado del Control Plane. Esto implica configurar la ruta al CA root o al certificado del Control Plane en la configuración del agente.
- Heartbeats: Los agentes envían periódicamente mensajes de heartbeat al Control Plane para indicar que están activos. El intervalo de heartbeat es configurable y afecta la rapidez con la que el Control Plane detecta un agente caído. Un intervalo más corto aumenta el tráfico de red pero mejora la detección.
control_plane_address: "control.openclaw.int.mx:8080"
agent_id: "agente-prod-web-01"
auth_token: "YOUR_SECURE_TOKEN_HERE"
tls_ca_cert_path: "/etc/openclaw/certs/ca.pem"
heartbeat_interval_seconds: 30
Balanceo de Carga y Grupos de Agentes
El Control Plane de OpenClaw puede distribuir tareas entre un grupo de agentes. Esto se logra asignando etiquetas o capacidades a los agentes. Cuando se define una tarea, se especifica qué tipo de agente puede ejecutarla, y el Control Plane selecciona un agente disponible de ese grupo.
| Criterio | Descripción Operativa |
|---|---|
| Etiquetas (Tags) | Atributos arbitrarios asignados a los agentes (ej. datacenter:mexico, os:linux, role:webserver). Permiten agrupar agentes lógicamente para la asignación de tareas. |
| Capacidades (Capabilities) | Funcionalidades específicas que un agente puede realizar (ej. file_transfer, database_query, ssh_exec). Las tareas pueden requerir una o varias capacidades. |
| Balanceo Round-Robin | Para tareas asignadas a un grupo de agentes sin preferencia, el Control Plane puede usar un algoritmo round-robin para distribuir la carga equitativamente. |
| Prioridad de Tareas | Si un agente tiene varias tareas pendientes, el Control Plane puede considerar la prioridad de las tareas para decidir cuál ejecutar primero, aunque esto se gestiona más a nivel de la cola de tareas. |
La correcta definición de etiquetas y capacidades es fundamental para optimizar el uso de los recursos y asegurar que las tareas se ejecuten en el entorno adecuado. Un agente mal etiquetado puede recibir tareas para las que no está preparado o, por el contrario, no recibir tareas que sí podría ejecutar.
Aplicación Práctica: Despliegue de Agentes en un Nuevo Centro de Datos
El lunes, se requiere desplegar dos nuevos agentes OpenClaw en el centro de datos de Monterrey para gestionar servidores locales y reducir la latencia en operaciones de respaldo. Siga estos pasos:
- Provisionar Nodos: Asegure dos máquinas virtuales con el sistema operativo requerido (ej. CentOS 8) en el centro de datos de Monterrey.
- Generar Tokens: Desde el Control Plane de OpenClaw, genere dos tokens de registro únicos para los nuevos agentes. Asigne nombres significativos como
agente-mty-01yagente-mty-02. - Instalar Agentes: En cada nueva VM, instale el paquete del agente OpenClaw. Configure el archivo
agent.confcon la dirección del Control Plane, el ID del agente y su token correspondiente. Asegúrese de que la ruta al certificado CA del Control Plane sea correcta. - Configurar Firewall: Verifique que los firewalls locales de las VMs y el firewall perimetral del centro de datos de Monterrey permitan la comunicación TCP saliente hacia el Control Plane (y entrante si el Control Plane inicia conexiones, lo cual es menos común en arquitecturas de agente-servidor).
- Iniciar y Verificar: Inicie el servicio del agente en ambas VMs. Acceda a la interfaz del Control Plane y confirme que
agente-mty-01yagente-mty-02aparecen como 'conectados'. Revise los logs de los agentes si no se conectan.
There are no comments for now.
to be the first to leave a comment.