Respuesta a Incidentes de Red: Proceso y Herramientas Cisco
Respuesta a Incidentes de Red: Proceso y Herramientas Cisco
La respuesta a incidentes de red sigue un ciclo estructurado de preparación, detección, contención, erradicación y recuperación. Las plataformas Cisco acompañan cada fase para reducir el impacto operativo y financiero.

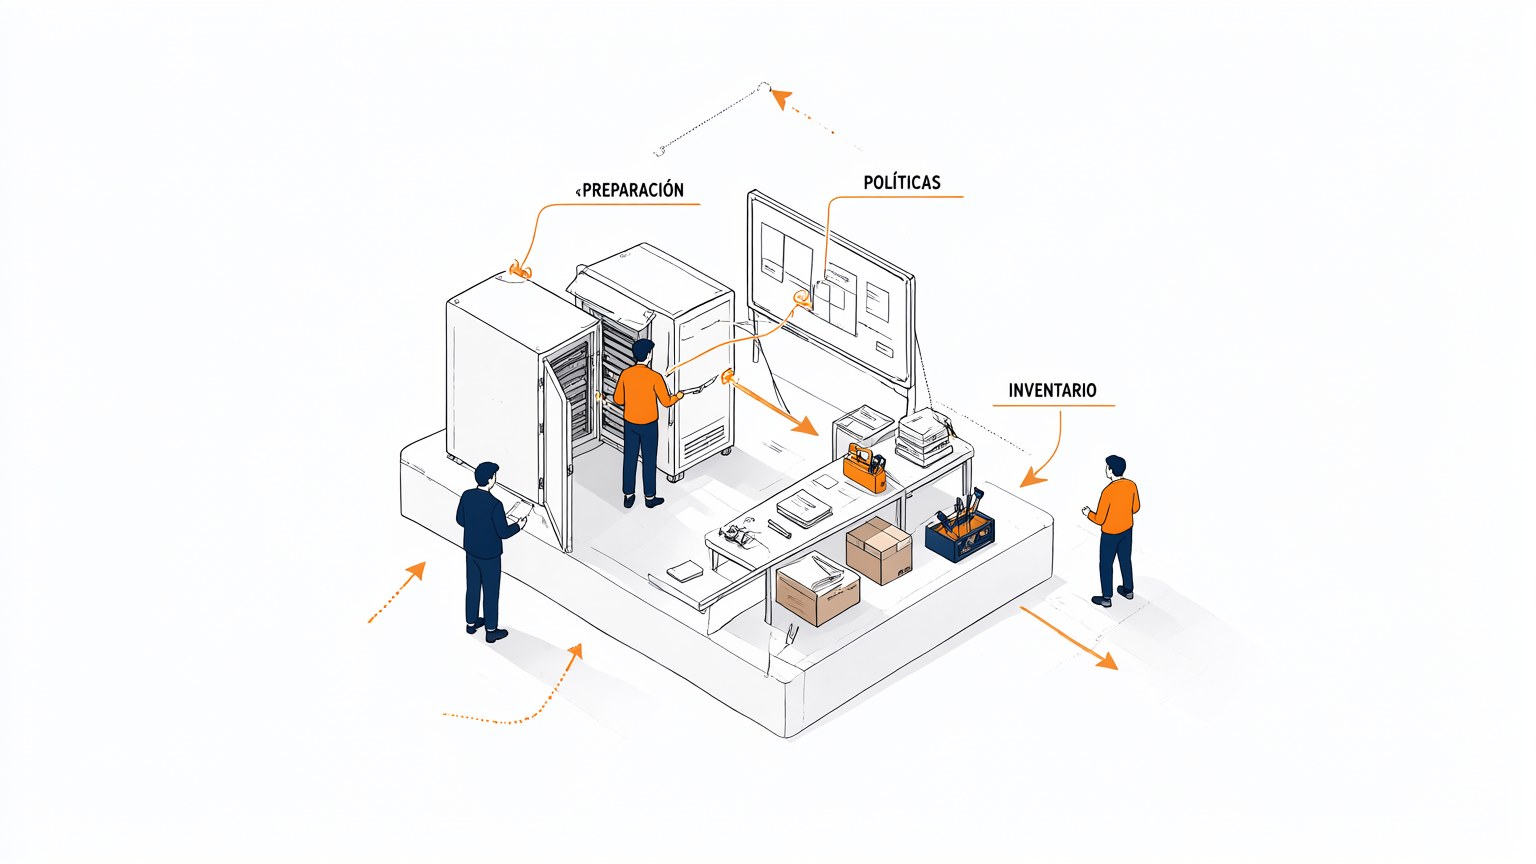
Preparación del entorno
La preparación define planes, roles y líneas de comunicación antes de cualquier evento. Cisco Secure Firewall y los perfiles de configuración estandarizados permiten documentar accesos, segmentar la red y validar respaldos. Un equipo entrenado responde con menos improvisación cuando ocurre el incidente.
Detección de alertas
La detección depende de visibilidad continua sobre el tráfico y los endpoints. Cisco Secure Network Analytics y SecureX correlacionan alertas, priorizan amenazas y descartan falsos positivos. El analista confirma el alcance del evento antes de escalar a las siguientes fases.

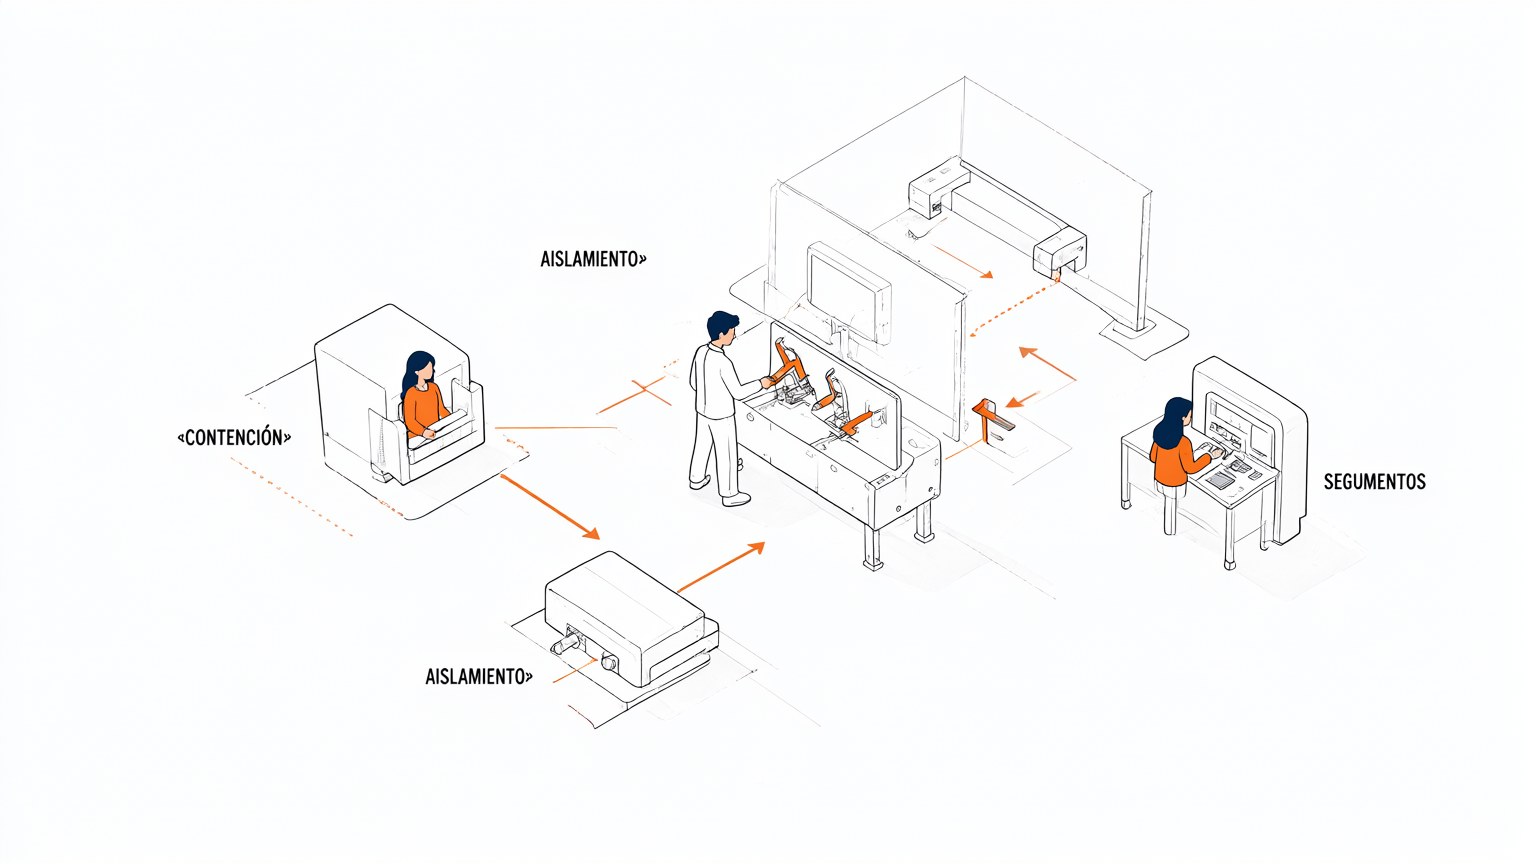
Contención del incidente
La contención aísla los sistemas afectados para frenar la propagación. Cisco Identity Services Engine aplica cuarentena dinámica y los switches permiten deshabilitar puertos comprometidos. Estas acciones preservan la operación del resto de la red mientras se investiga la causa raíz.
Erradicación y análisis
La erradicación elimina la causa raíz mediante análisis forense y limpieza de sistemas. Cisco Umbrella bloquea dominios maliciosos y Talos aporta inteligencia sobre amenazas identificadas. Se documentan hallazgos y se ajustan reglas para evitar la reincidencia del mismo vector de ataque.

Recuperación y cierre
La recuperación restaura servicios desde respaldos verificados y monitorea su estabilidad. Cisco DNA Center facilita la reconfiguración controlada de la infraestructura afectada. Al cierre se documenta la lección aprendida y se actualiza el plan de respuesta para futuras iteraciones.
There are no comments for now.
to be the first to leave a comment.