Seguridad de Borde: Protección contra Amenazas Externas
Seguridad de Borde: Protección contra Amenazas Externas
La seguridad de borde es la primera línea de defensa: detiene amenazas externas antes de que alcancen los activos internos. Cisco combina firewall, IPS/IDS y filtrado de URL para proteger la frontera de la red.

Muro de seguridad
El router y el firewall forman el perímetro que separa la red interna de internet. Ahí se aplican políticas de control de tráfico y se concentra la inspección inicial. Un borde bien configurado reduce la superficie de exposición de toda la organización.

Frontera con internet
El borde conecta el edificio corporativo con la nube pública, un punto de tránsito obligado para todo el tráfico externo. Cada flujo que entra o sale debe evaluarse contra las reglas definidas. Esta frontera concentra el riesgo y también la oportunidad de mitigarlo.

Ataques externos
Desde internet llegan amenazas dirigidas a los servicios expuestos de la organización. El borde absorbe y filtra esos intentos antes de que lleguen a los sistemas críticos. Detectar el patrón de ataque permite ajustar las defensas de forma oportuna.
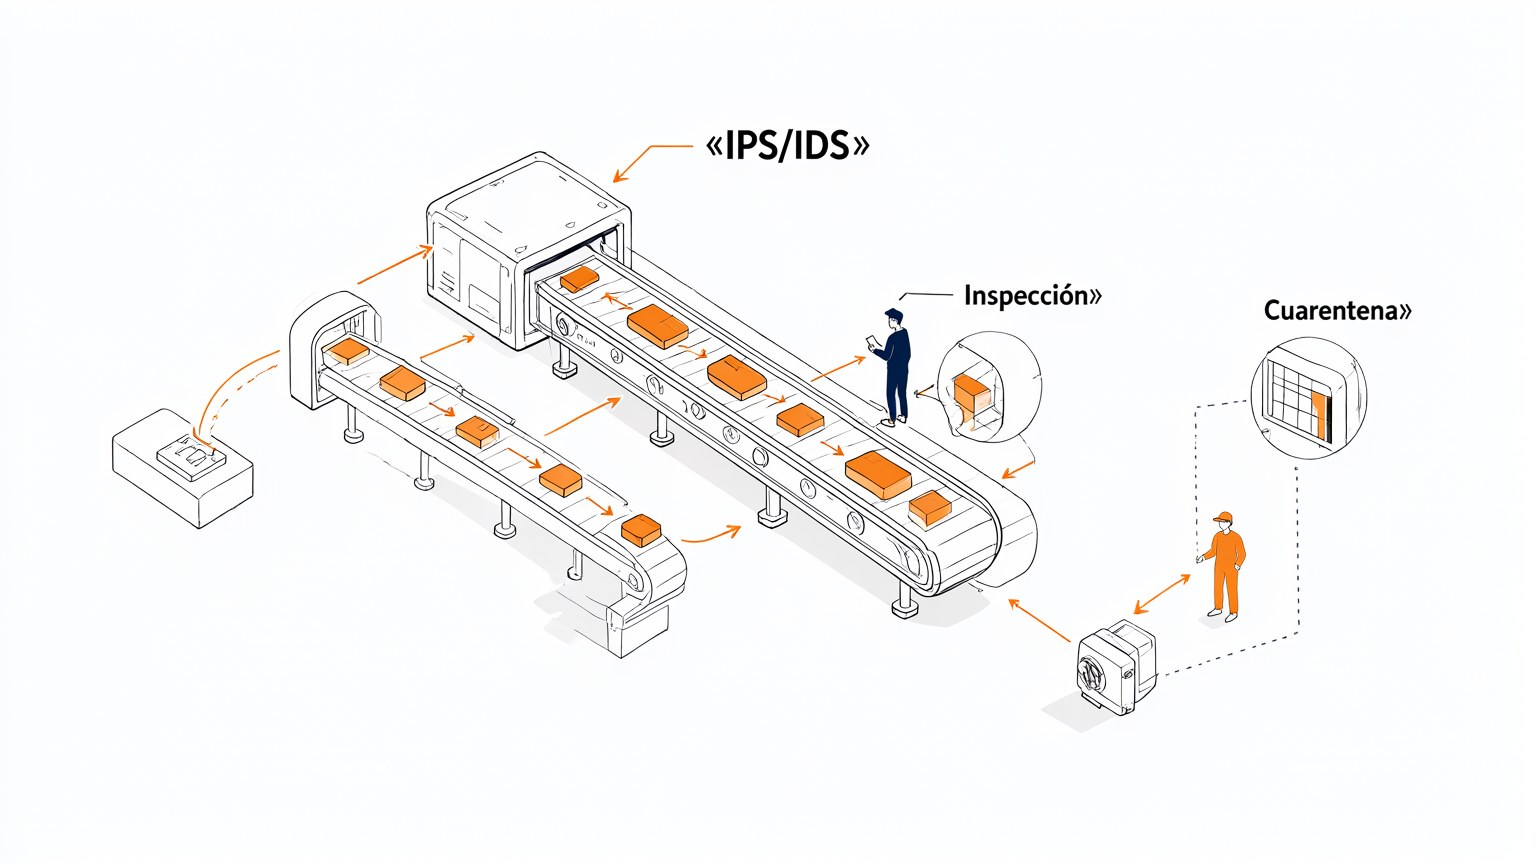
Inspección IPS/IDS
El sistema IPS/IDS analiza los paquetes en busca de firmas y comportamientos maliciosos. El IPS bloquea el tráfico sospechoso; el IDS lo detecta y alerta al equipo de seguridad. Ambos aportan visibilidad continua sobre lo que cruza el perímetro.

Filtrado de URL
El gateway de seguridad evalúa las solicitudes web y bloquea destinos no permitidos o de riesgo. Así se evita el acceso a sitios maliciosos y la fuga de información. La política de filtrado refuerza el cumplimiento y reduce el vector humano.
There are no comments for now.
to be the first to leave a comment.