Conceptos de Segmentación de Red y Zero Trust con Cisco
Conceptos de Segmentación de Red y Zero Trust con Cisco
La segmentación de red y Zero Trust reducen la superficie de ataque y contienen amenazas. Cisco ofrece plataformas que facilitan implementar estos principios para proteger los activos críticos.

Zonas separadas
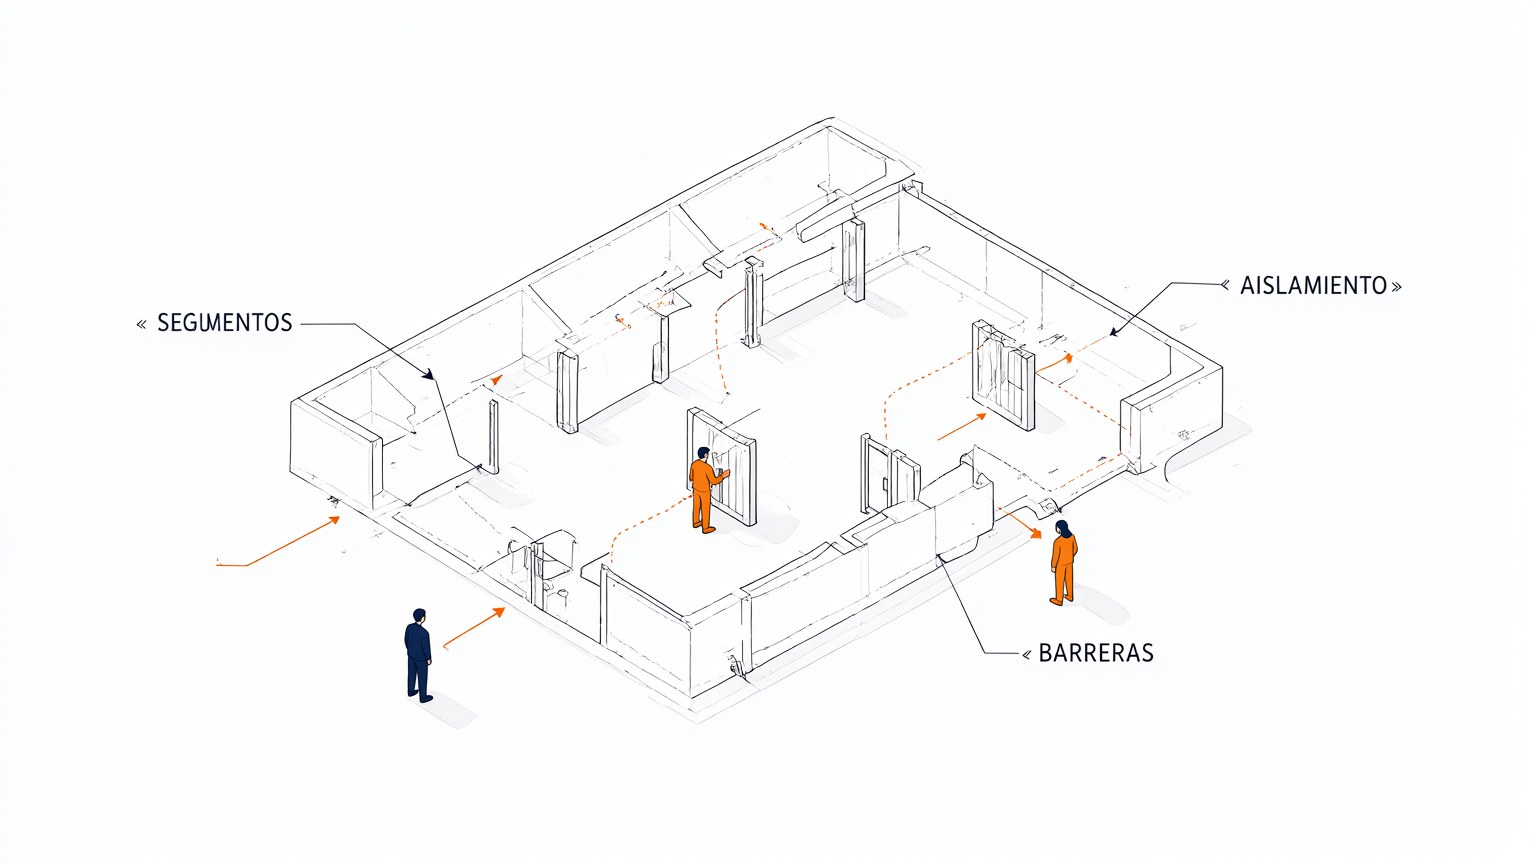
La red corporativa se divide en zonas aisladas mediante controles que limitan el movimiento lateral. Cada segmento agrupa activos con el mismo nivel de confianza y función. Así, un incidente queda contenido sin propagarse al resto de la infraestructura.
Compartimentos aislados
Segmentar una red amplia en compartimentos reduce el alcance de cualquier compromiso. Las compuertas entre segmentos aplican políticas explícitas de tráfico permitido. El resultado es una superficie de ataque más pequeña y gobernable.

División en módulos
La segmentación se planifica desde una consola central que divide la red en módulos lógicos. Cada módulo refleja un dominio de negocio o un grupo de usuarios. Esta estructura facilita aplicar políticas consistentes y auditar el acceso.
Punto de control
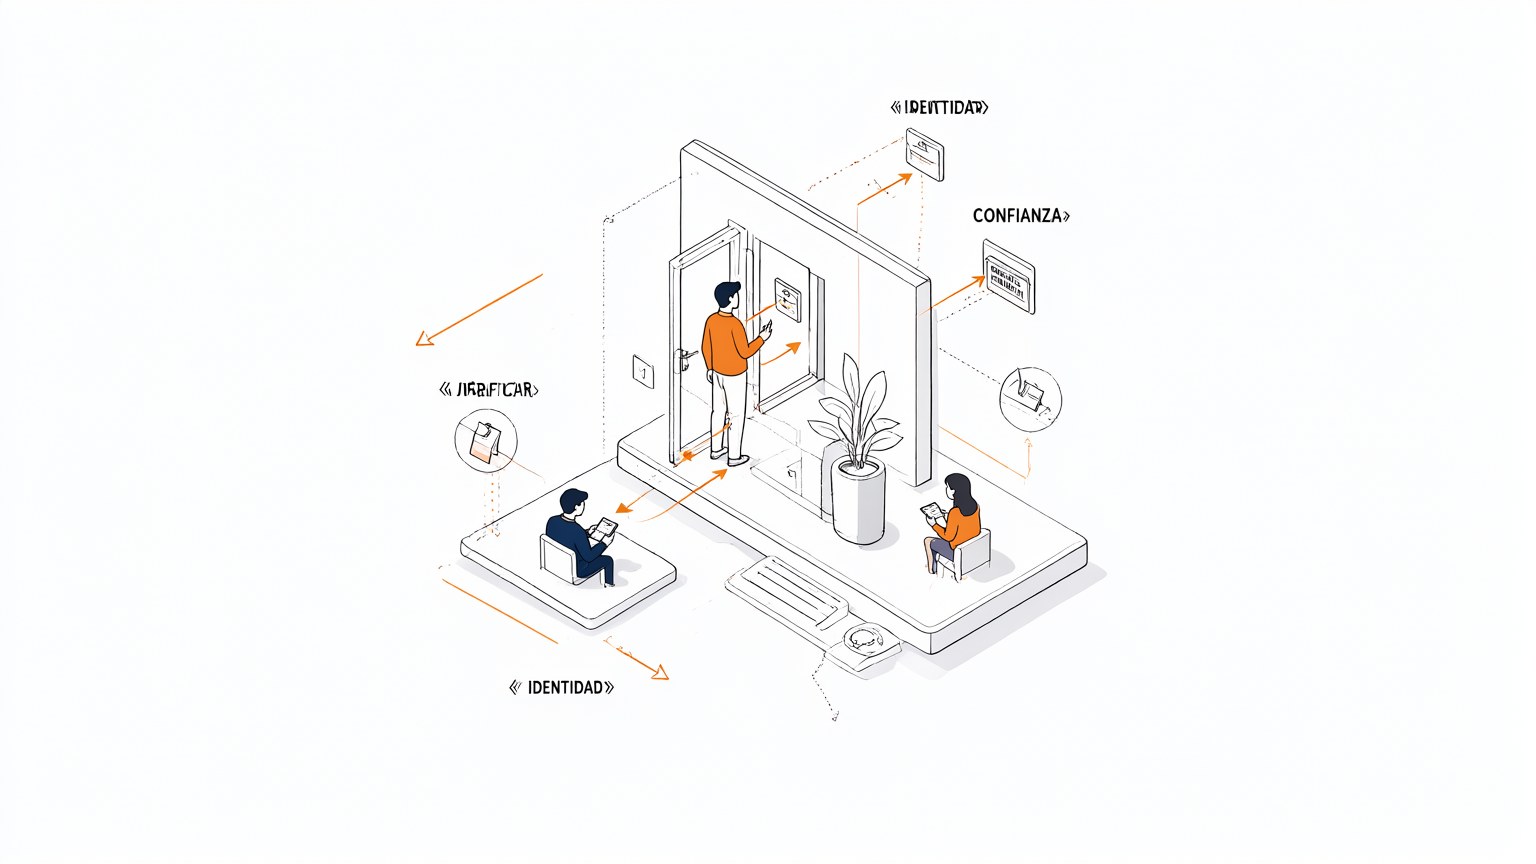
Zero Trust verifica identidad y contexto en cada acceso, no solo en el perímetro. Ningún usuario o dispositivo obtiene confianza implícita por su ubicación. El punto de control decide con base en políticas y señales continuas.

Gestión centralizada
Las plataformas Cisco permiten operar las zonas segmentadas desde una vista única. Los equipos administran políticas, monitorean flujos y ajustan controles según el riesgo. La visibilidad constante sostiene el modelo Zero Trust en producción.
No hay comentarios por ahora.
para ser el primero en comentar.