Implementación de VPN de Acceso Remoto con Cisco AnyConnect
Implementación de VPN de Acceso Remoto con Cisco AnyConnect
Configura una VPN de acceso remoto con Cisco AnyConnect para que usuarios móviles se conecten de forma segura a la red corporativa, protegiendo confidencialidad e integridad de la comunicación.
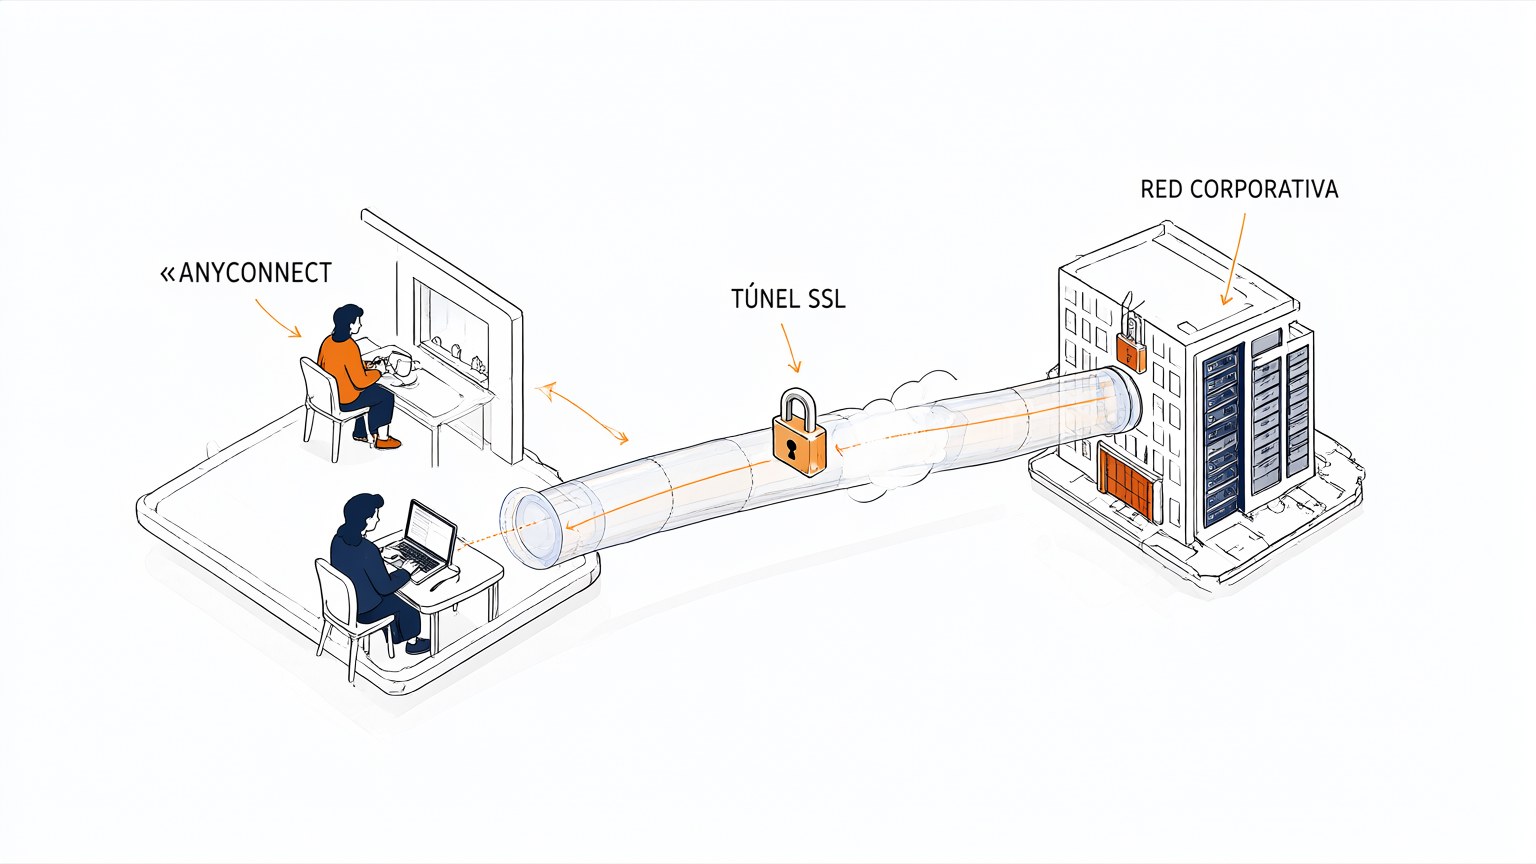
Acceso desde cualquier lugar
El usuario móvil inicia AnyConnect desde una red pública y establece un túnel cifrado hacia el concentrador corporativo. Así, el tráfico viaja protegido sin importar la ubicación ni la red de origen.

Conexión segura en casa
El cliente AnyConnect negocia la sesión con el gateway mediante TLS y valida certificados antes de permitir el acceso. La autenticación del usuario y del dispositivo se completa antes de otorgar permisos a los recursos internos.
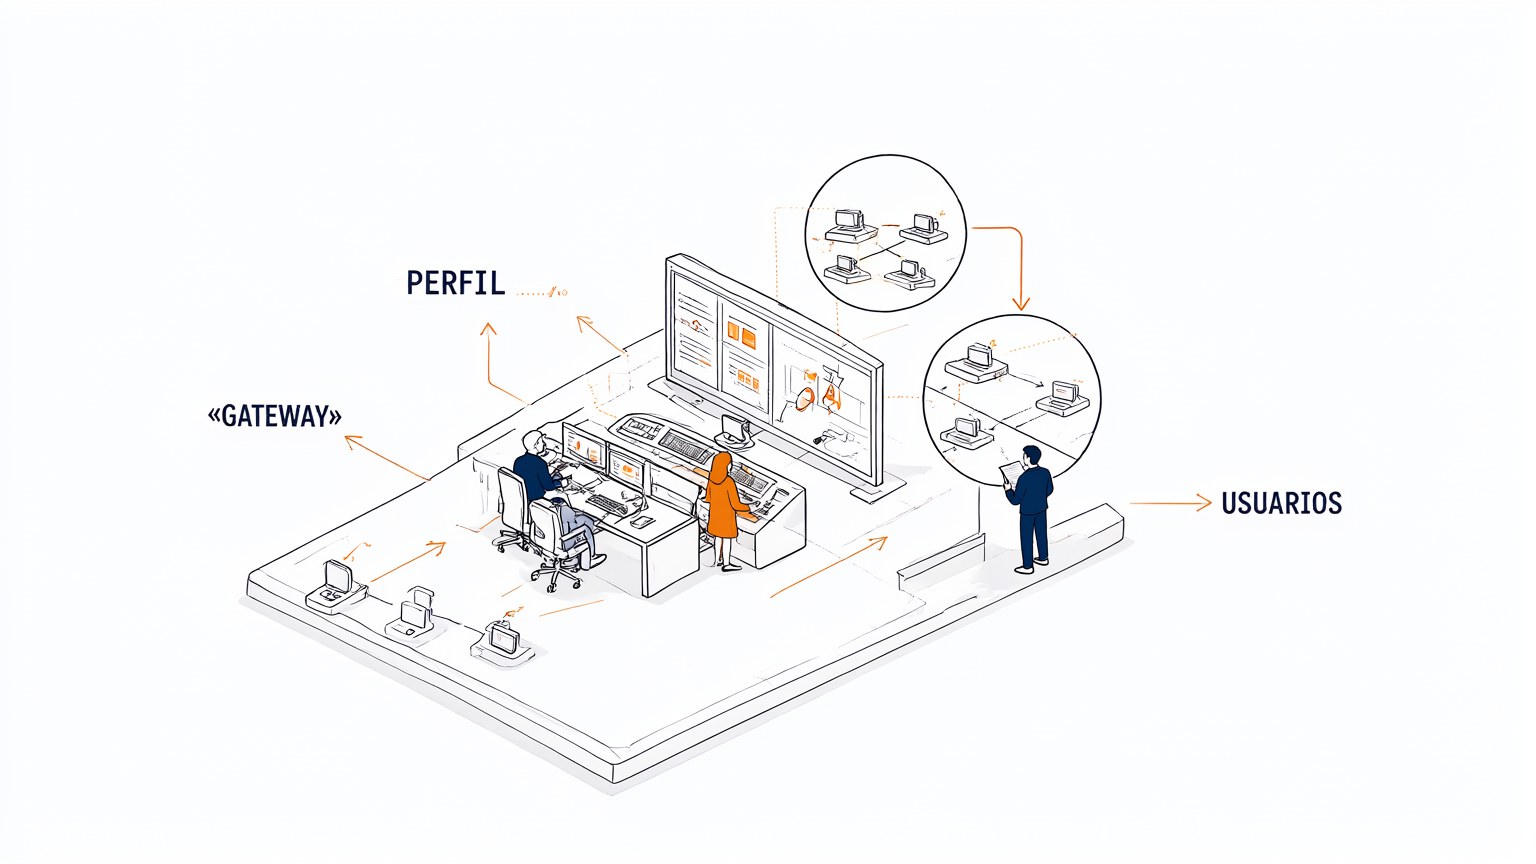
Configuración del gateway
El administrador habilita la función SSL VPN en el ASA o router y define políticas de grupo, direcciones IP y perfiles de conexión. También asigna los certificados y las listas de acceso que controlan el tráfico permitido.

Túneles cifrados convergentes
Múltiples usuarios remotos se conectan simultáneamente al mismo gateway y cada sesión mantiene su propio cifrado extremo a extremo. La arquitectura centraliza el control de acceso sin exponer servicios internos directamente a Internet.
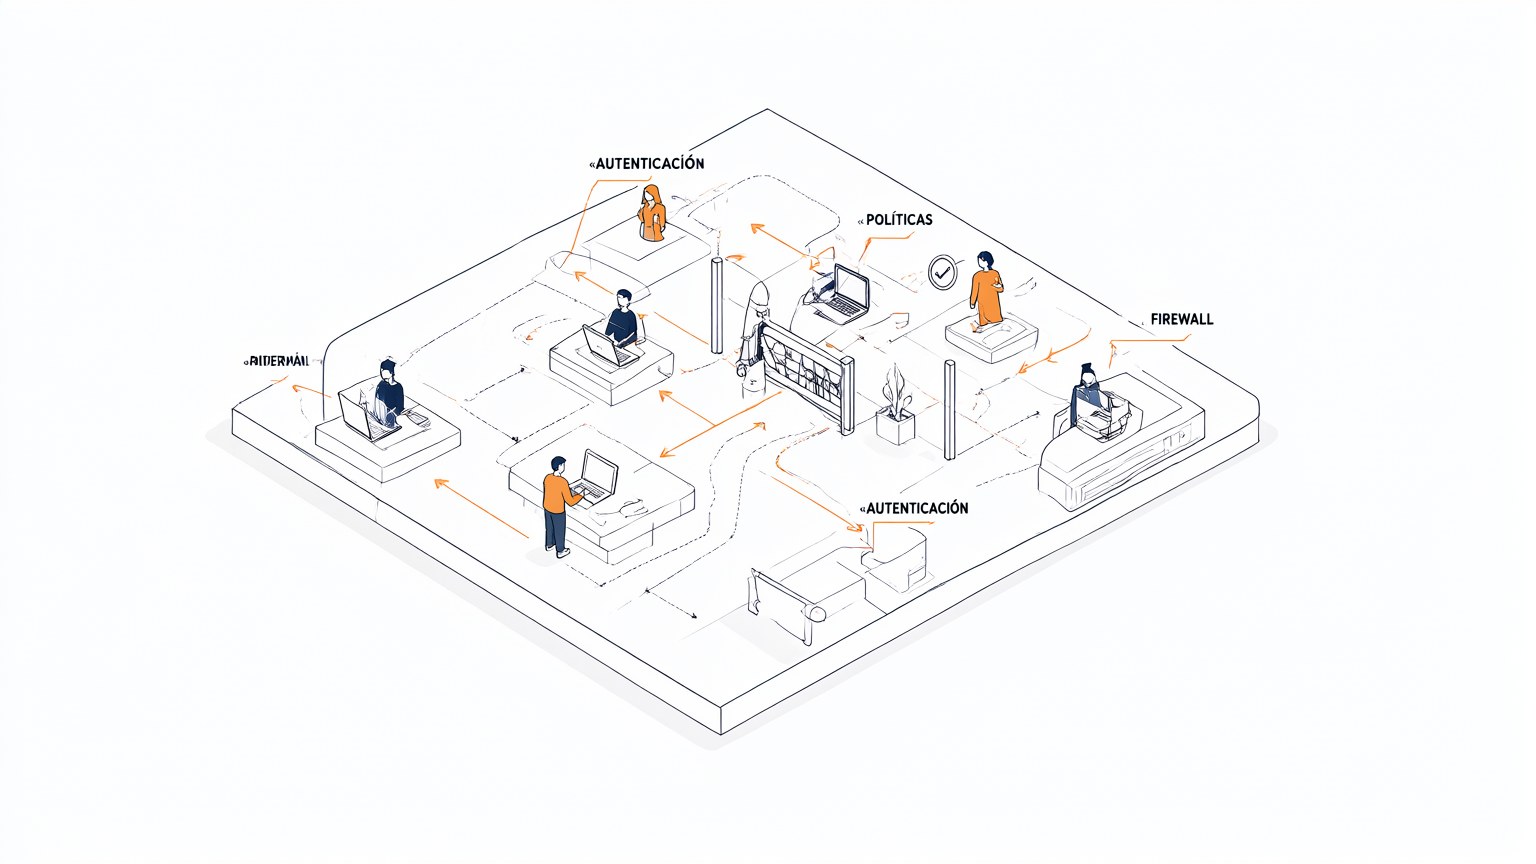
Verificación y control
El firewall corporativo inspecciona el tráfico descifrado y aplica políticas de seguridad antes de llegar a los servidores. Los registros y el monitoreo permiten auditar sesiones y detectar comportamientos anómalos en la VPN.
No hay comentarios por ahora.
para ser el primero en comentar.