Seguridad y gobierno de IA en Google Cloud
La seguridad y el gobierno son pilares para la adopción responsable de IA. Esta lección detalla cómo aplicar las mejores prácticas de gestión de identidad y acceso (IAM), registro de auditoría y prevención de fuga de datos en Gemini y Vertex AI para proteger la información y cumplir con las normativas.
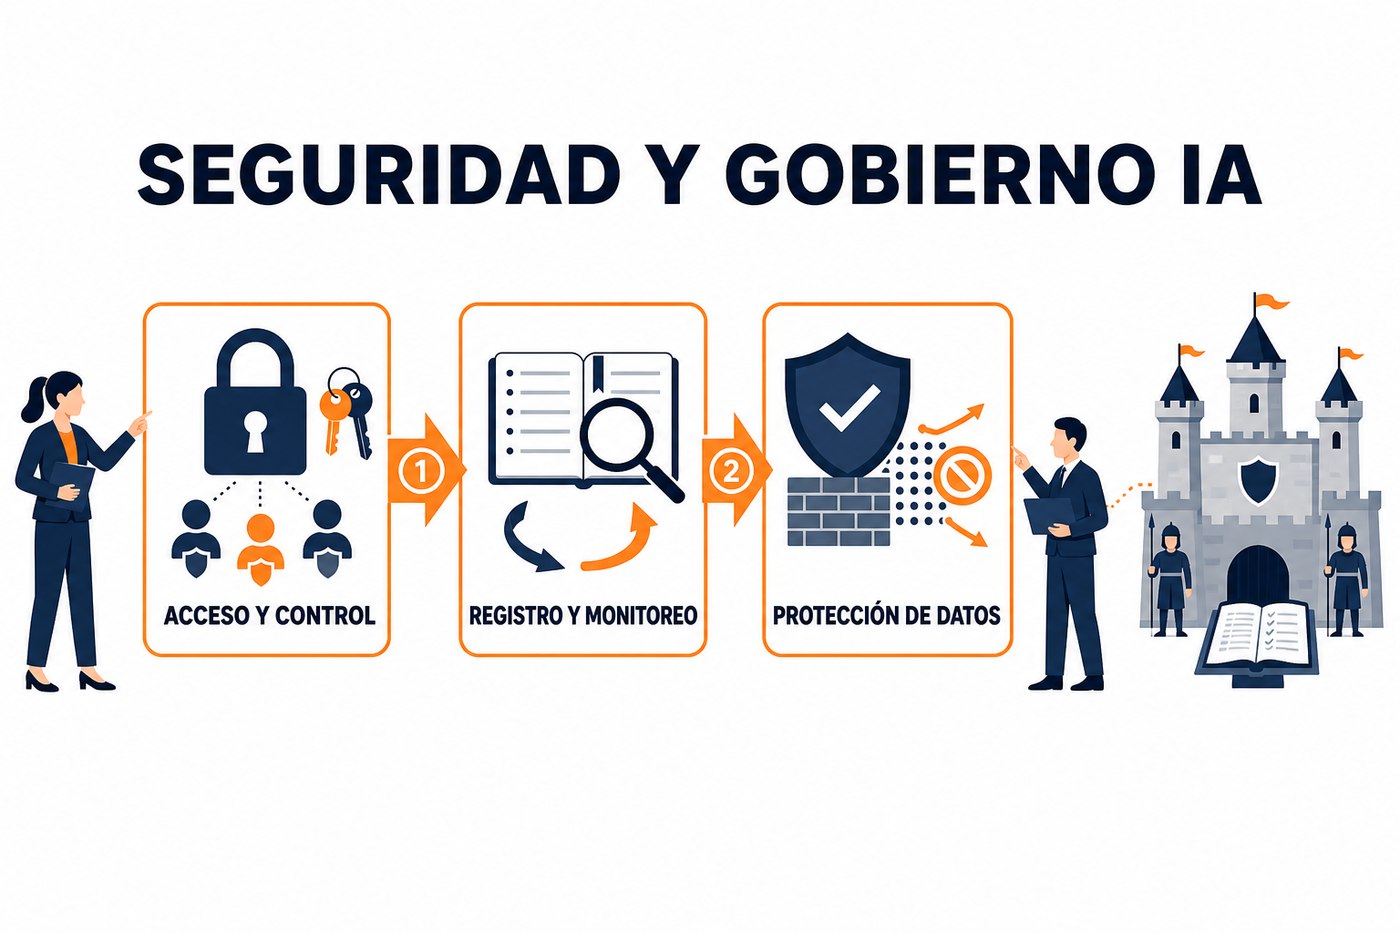
Gestión de Identidad y Acceso (IAM) para IA
La implementación de una política de privilegios mínimos es fundamental para la seguridad de los recursos de IA. Google Cloud IAM permite definir quién tiene acceso a qué recursos y con qué nivel de permiso. En el contexto de Gemini y Vertex AI, esto implica controlar el acceso a modelos, datasets, endpoints y agentes.
Los roles predefinidos de IAM para Vertex AI ofrecen un punto de partida. Sin embargo, para entornos de producción, es recomendable crear roles personalizados que otorguen solo los permisos estrictamente necesarios. Por ejemplo, un ingeniero de datos que solo entrena modelos no necesita permisos para desplegarlos en producción, ni un analista de negocio que consume resultados necesita acceso a la configuración de los modelos base.
- Roles de usuario: Asignar roles como
Vertex AI UseroVertex AI Administratorsegún la función. Para desarrolladores,Vertex AI Developeres un buen punto de partida. - Roles de servicio: Las cuentas de servicio son cruciales para que los servicios de Google Cloud interactúen entre sí. Por ejemplo, una cuenta de servicio asociada a un notebook de Vertex AI necesitará permisos para leer datos de BigQuery o Cloud Storage y escribir resultados de entrenamiento.
- Condiciones IAM: Permiten otorgar acceso condicional, por ejemplo, solo a recursos con etiquetas específicas o durante un rango de fechas determinado. Esto es útil para proyectos temporales o para segregar entornos.
La granularidad de IAM debe equilibrarse con la complejidad de la gestión. Un exceso de roles personalizados puede dificultar el mantenimiento. Priorice la segregación de funciones críticas (ej. entrenamiento vs. despliegue, desarrollo vs. producción).
Registro de Auditoría (Cloud Audit Logs)
Cloud Audit Logs registra las actividades administrativas y el acceso a los datos en Google Cloud. Para los servicios de IA, esto proporciona un rastro de quién hizo qué, cuándo y dónde. Es esencial para la auditoría, la detección de incidentes de seguridad y el cumplimiento normativo.
Los registros se dividen en tres tipos principales:
- Registros de actividad del administrador: Registran operaciones que modifican la configuración o los metadatos de los recursos (ej. creación de un endpoint de Vertex AI, configuración de un modelo). Estos registros están habilitados por defecto y no se pueden desactivar.
- Registros de acceso a los datos: Registran las operaciones que acceden a los datos proporcionados por el usuario (ej. lectura de un dataset en Vertex AI, ejecución de una consulta en un modelo). Estos registros deben habilitarse explícitamente y pueden generar costos adicionales.
- Registros de eventos del sistema: Registran eventos de Google Cloud que afectan a los recursos (ej. fallos de hardware). Están habilitados por defecto.
Para la IA, es crítico configurar los Registros de Acceso a los Datos para los proyectos que manejan información sensible. Esto incluye el acceso a los datasets de entrenamiento, los prompts enviados a los modelos de Gemini y las respuestas generadas. La integración con Cloud Logging y Cloud Monitoring permite crear alertas sobre actividades sospechosas o accesos no autorizados.
Prevención de Fuga de Datos (DLP y VPC Service Controls)
La fuga de datos es una preocupación significativa al trabajar con modelos de IA, especialmente cuando se procesan datos sensibles. Google Cloud ofrece herramientas para mitigar este riesgo.
- Cloud Data Loss Prevention (DLP): Permite identificar, clasificar y redactar datos sensibles en datasets, prompts y respuestas de modelos. Se puede integrar con los flujos de trabajo de Vertex AI para escanear datos antes del entrenamiento o para anonimizar la salida de los modelos. Es útil para cumplir con regulaciones como GDPR o HIPAA.
- VPC Service Controls: Crea perímetros de seguridad alrededor de los recursos de Google Cloud (incluyendo Vertex AI) para restringir el movimiento de datos. Esto asegura que los datos sensibles no puedan ser extraídos a proyectos externos o a internet, incluso por usuarios con credenciales válidas pero fuera del perímetro de confianza. Es la medida más robusta para proteger datos en tránsito y en reposo.
La combinación de DLP para la inspección de contenido y VPC Service Controls para la protección perimetral es la estrategia más eficaz para prevenir la fuga de datos en entornos de IA.
Gobierno de Modelos y Ética de la IA
Más allá de la seguridad técnica, el gobierno de la IA abarca la ética, la transparencia y la responsabilidad. Google Cloud proporciona herramientas y principios para apoyar un uso responsable de la IA.
- Model Registry en Vertex AI: Permite versionar, documentar y gestionar el ciclo de vida de los modelos. Registrar metadatos como el dataset de entrenamiento, los parámetros, las métricas de evaluación y el propósito del modelo es crucial para la transparencia y la auditabilidad.
- Explicabilidad (Vertex Explainable AI): Ofrece herramientas para entender cómo un modelo llega a sus predicciones. Esto es vital para identificar sesgos, depurar modelos y generar confianza en los resultados, especialmente en aplicaciones críticas.
- Monitoreo de modelos (Vertex AI Model Monitoring): Detecta la desviación de datos (data drift) y la desviación de conceptos (concept drift) en la producción, lo cual puede indicar que un modelo está funcionando de manera subóptima o sesgada con nuevos datos. La detección temprana permite la reentrenamiento o ajuste del modelo.
Establecer un marco de gobernanza de IA interno es tan importante como las herramientas técnicas. Este marco debe definir roles y responsabilidades, procesos de revisión ética, políticas de uso aceptable y mecanismos para la resolución de sesgos o comportamientos inesperados de los modelos.
Aplicación Práctica: Qué hacer el lunes
- Revisar roles IAM: En los proyectos de Vertex AI y Gemini, auditar los roles IAM asignados a usuarios y cuentas de servicio. Asegurarse de que se aplique el principio de privilegios mínimos. Eliminar permisos excesivos y considerar la creación de roles personalizados.
- Configurar Cloud Audit Logs: Verificar que los Registros de Acceso a los Datos estén habilitados para los servicios de Vertex AI y Cloud Storage que contienen información sensible. Configurar alertas en Cloud Monitoring para actividades críticas o anómalas.
- Evaluar uso de DLP: Identificar los datasets y flujos de trabajo donde se procesan datos altamente sensibles. Planificar la integración de Cloud DLP para escanear y redactar información confidencial antes del entrenamiento o en la salida de los modelos.
- Considerar VPC Service Controls: Para entornos con requisitos de seguridad muy estrictos, evaluar la implementación de perímetros de servicio con VPC Service Controls para Vertex AI y los servicios de almacenamiento de datos relacionados. Esto requiere una planificación cuidadosa de la red.
- Documentar modelos: Establecer un proceso para registrar todos los modelos en Vertex AI Model Registry, incluyendo su propósito, datasets de entrenamiento, métricas de rendimiento y cualquier consideración ética relevante.
No hay comentarios por ahora.
para ser el primero en comentar.